「Glacier は『取り出しに何時間もかかるアーカイブ用のサービス』だと聞きました。S3 とは別のサービスなのですか。Glacier に入れたデータは、どれも何時間も待たないと使えないのですか」
「注文のログは、古くなるほど誰も見なくなります。そのたびに手作業で安い置き場所へ移すのは大変です。自動でできませんか。Intelligent-Tiering という自動で移す仕組みとは、どう違うのですか」
どちらも、S3 のストレージクラスを学び始めた人が混乱しやすいところです。答えは、1つ目は 「Glacier は S3 の中にある3つのクラス(S3 Glacier Instant Retrieval・S3 Glacier Flexible Retrieval・S3 Glacier Deep Archive)の呼び名で、取り出しの待ち時間はクラスごとに違う。ミリ秒で取り出せるクラスもある」、2つ目は 「ライフサイクルポリシーという決まりを付けると、作ってからの日数に応じて、自動で別のクラスへ移したり削除したりできる。Intelligent-Tiering はアクセスの多い・少ないに合わせて動くので、決める基準が違う」 です。この記事では、その根拠を順に見ていきます。
この記事は、AWS クラウドプラクティショナー試験対策講座(AWS Certified Cloud Practitioner、試験コード CLF-C02。以下 CLF)の第05回④です。試験ガイドのタスク 3.6(AWS ストレージサービスを特定する)のうち、S3 のストレージクラスの違い、ライフサイクルポリシーのユースケース、そして S3 のセキュリティの基本を扱います。7つのクラスの一覧は第05回③の「ストレージクラスの一覧」の節で見たので、この記事ではその続きを扱います。なお、この連載は AWS の公式の資料ではありません。試験の情報は2026年10月26日時点のもので、変わることがあるので、受験の前に AWS の公式ページで確かめてください。
S3 Glacier のクラス
最初に、冒頭の1つ目の相談の中心にある「Glacier」を整理します。
S3 Glacier のクラスは、アーカイブ(長期保管。倉庫にしまっておく使い方)向けの3つのクラスの呼び名です。3つとも、S3 のバケットの中のデータとして扱います。違いは、データを取り出すときの待ち時間です。
- S3 Glacier Instant Retrieval:めったに使わなくても、ミリ秒で取り出せる
- S3 Glacier Flexible Retrieval:取り出しに数分から数時間かかる
- S3 Glacier Deep Archive:いちばん保存が安い。標準の取り出しで12時間以内、一括の取り出し(大量のデータを安く取り出す方法)で48時間以内(2026年10月26日時点)
なお、旧名の「S3 Glacier」は、今の S3 Glacier Flexible Retrieval です。古い資料や記事で「S3 Glacier」とだけ書いてあるときは、Flexible Retrieval のことだと読み替えてください。
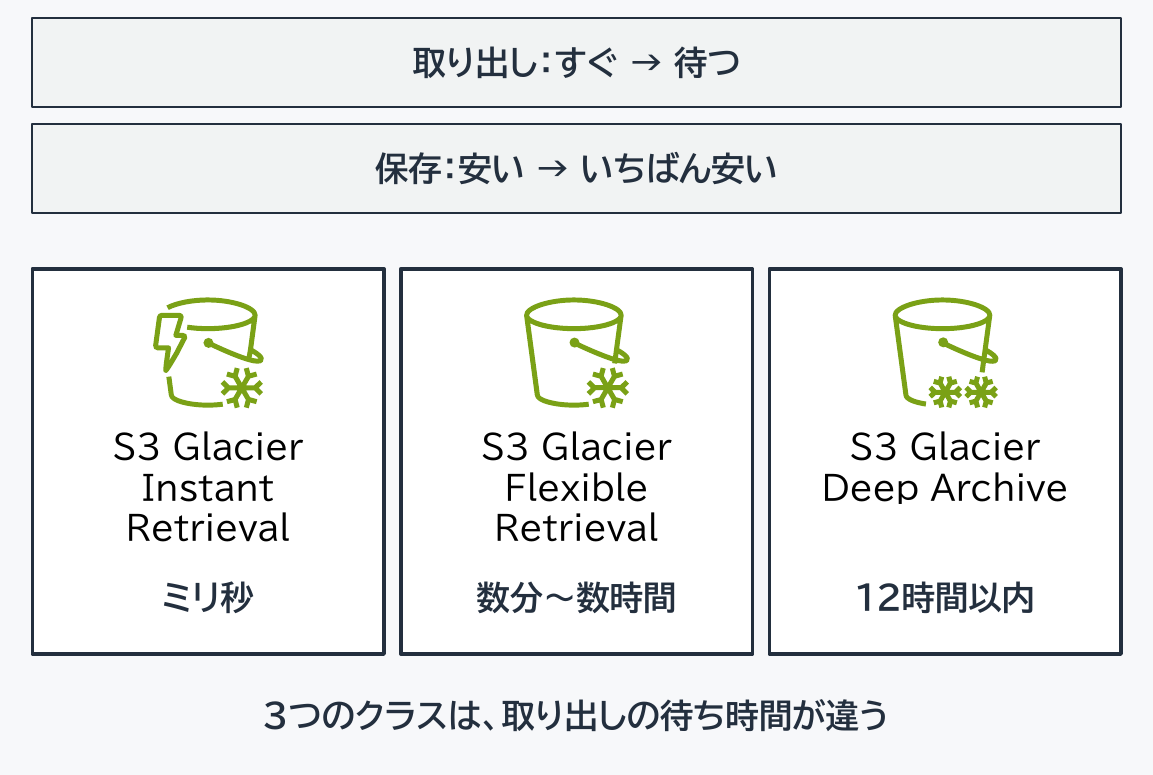
- 3つとも、アーカイブ向けのクラス
- 取り出しは すぐ→数分〜数時間→12時間以内
- どれも S3 のバケットの中で使う
3つを表にまとめます。最低保存期間は、第05回③のストレージクラスの一覧と同じ値です。
| クラス | 取り出し | 最低保存期間 |
|---|---|---|
| S3 Glacier Instant Retrieval | すぐ(ミリ秒) | 90日 |
| S3 Glacier Flexible Retrieval | 数分〜数時間 | 90日 |
| S3 Glacier Deep Archive | 12時間以内(標準の取り出し)、48時間以内(一括の取り出し) | 180日 |
冒頭の1つ目の相談がこれです。「Glacier だから取り出しに何時間もかかる」とひとまとめに覚えるのは間違いで、Instant Retrieval は、アーカイブでありながらミリ秒で取り出せます。
もう1つ、ここで区別しておくことがあります。「Glacier」という名前のサービスには、S3 の中のクラスとは別に、データを「ボールト」という入れ物に入れる、S3 とは別の独立したサービス(Amazon Glacier)もあります。このサービスは、新規の利用者の受付を終了しています。詳しくは、次の「クラスの選び方」の補足で見ます。
クラスの選び方
次は、「どのデータに、どのクラスを選ぶか」 です。選ぶときは、「どれくらい使うか」「使うときにすぐ要るか」「作り直せるか」「待てるか」を手がかりにします。
- よく使う:S3 Standard
- アクセスの頻度が分からない・変わる:S3 Intelligent-Tiering(アクセスの多い・少ないに合わせて、自動で置き場所(クラスに当たるもの)を移す。取り出しの追加の料金は無い)
- めったに使わないが、使うときはすぐ要る:S3 Standard-IA
- 作り直せるデータで、1つの AZ でよい:S3 One Zone-IA
- アーカイブだが、すぐ取り出したい:S3 Glacier Instant Retrieval
- アーカイブで、数分〜数時間は待てる:S3 Glacier Flexible Retrieval
- ほとんど使わず、12時間以内なら待てる:S3 Glacier Deep Archive
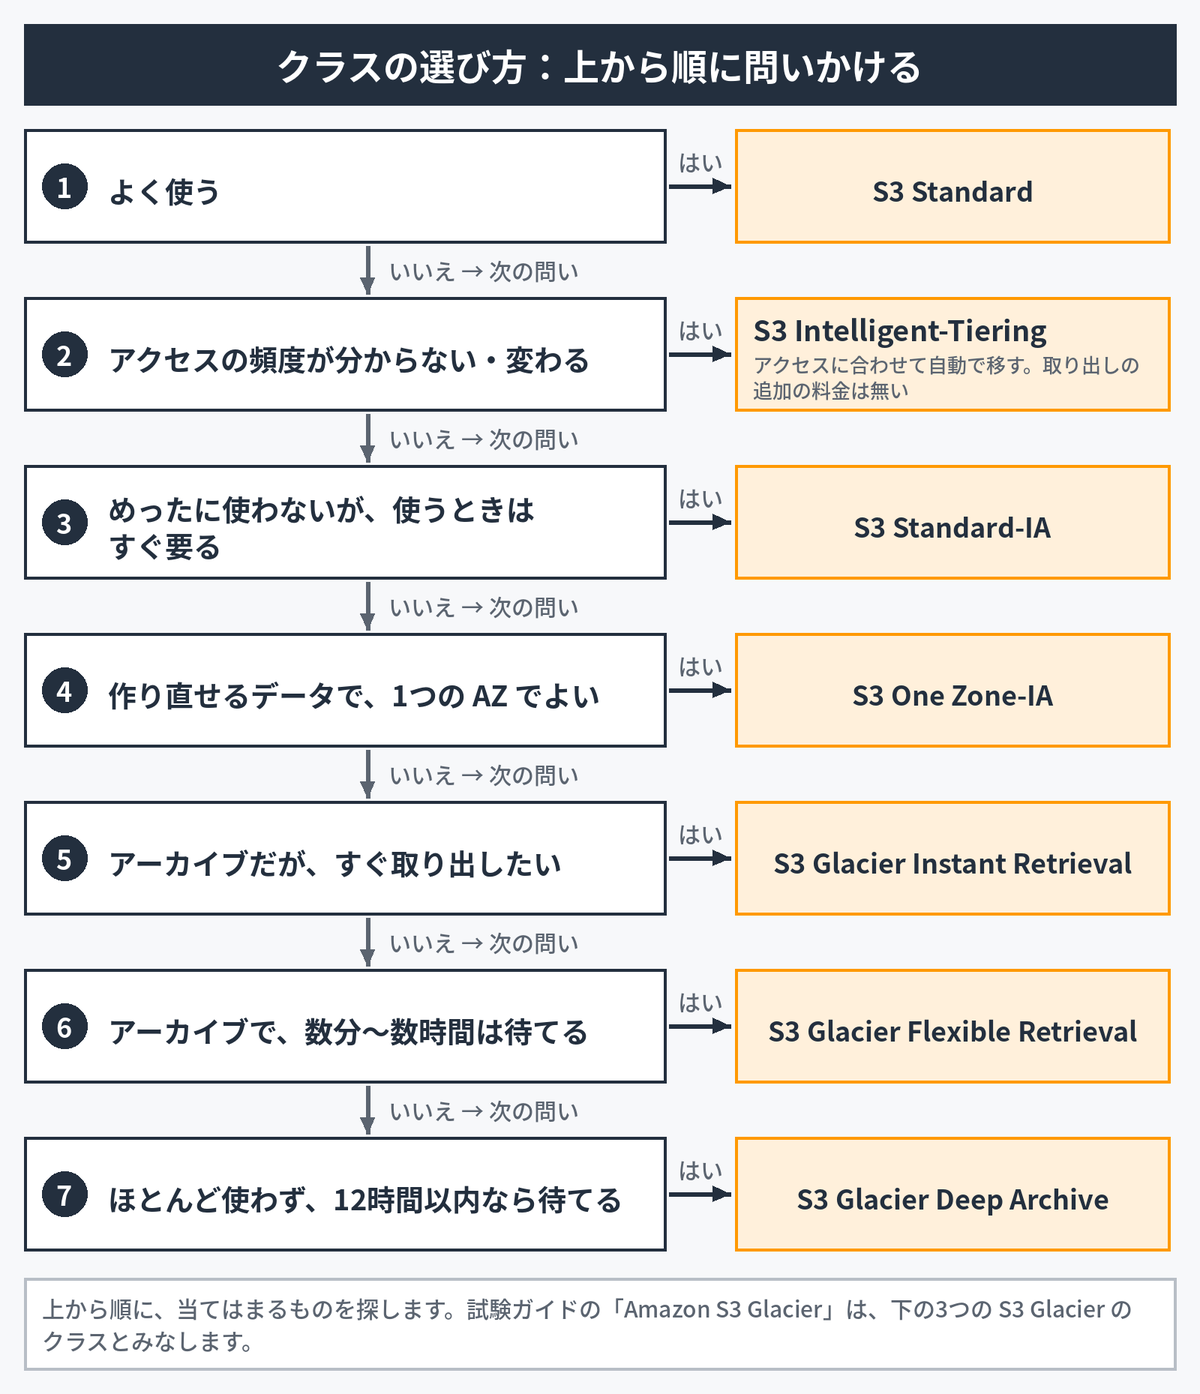
上のリストを流れにしたのが、この図です。なお、IA は Infrequent Access(低頻度アクセス)の略で、S3 Standard-IA と S3 One Zone-IA は、めったに使わないデータ向けのクラスです。
選び方で迷いやすい点が2つあります。
- S3 One Zone-IA は、「作り直せるデータで、1つの AZ でよい」ときだけ選ぶ。1つの AZ にしか保存しないクラスなので、その AZ が失われるとデータも失われうる
- アーカイブでも、すぐ取り出したいなら Instant Retrieval。待てるなら Flexible Retrieval、ほとんど使わず12時間以内なら待てるなら Deep Archive
たとえば、注文のログ(example-shop-logs(例))は、作った直後はよく見るので S3 Standard、見なくなれば S3 Standard-IA や S3 Glacier のクラスへ、というように、使われ方が変わるのに合わせてクラスを選びます。この変化を日数で自動で進める方法が、次の「ライフサイクルポリシー」です。
補足:試験ガイドの「Amazon S3 Glacier」は、この記事で見た S3 Glacier のクラスとみなします。独立したサービスの Amazon Glacier は、新規の利用者の受付を終了しました(既存の利用者は使えます)(2026年10月26日時点)。長期保管には、S3 Glacier のクラスが勧められています。
出典(2026年10月26日時点):What Is Amazon Glacier?
ライフサイクルポリシー
ライフサイクルポリシーは、オブジェクト(S3 に置いたデータ1つ1つ)を作ってからの日数に応じて、決めた動きを自動で行う決まりです。動きは2つあります。
- 移行(transition):別のクラスへ移す
- 失効(ドキュメントでは有効期限切れ、expiration):削除する
たとえば、ある EC サイトの会社が、注文のログを example-shop-logs(例)に置くとします。次のような決まりを付けておけば、あとは自動で進みます(日数は例です)。
| 作ってからの日数 | 動き | 置き場所 |
|---|---|---|
| 作った直後 | - | S3 Standard |
| 30日後 | 移行 | S3 Standard-IA |
| 90日後 | 移行 | S3 Glacier Flexible Retrieval |
| 1年後 | 失効(削除) | なし(削除) |
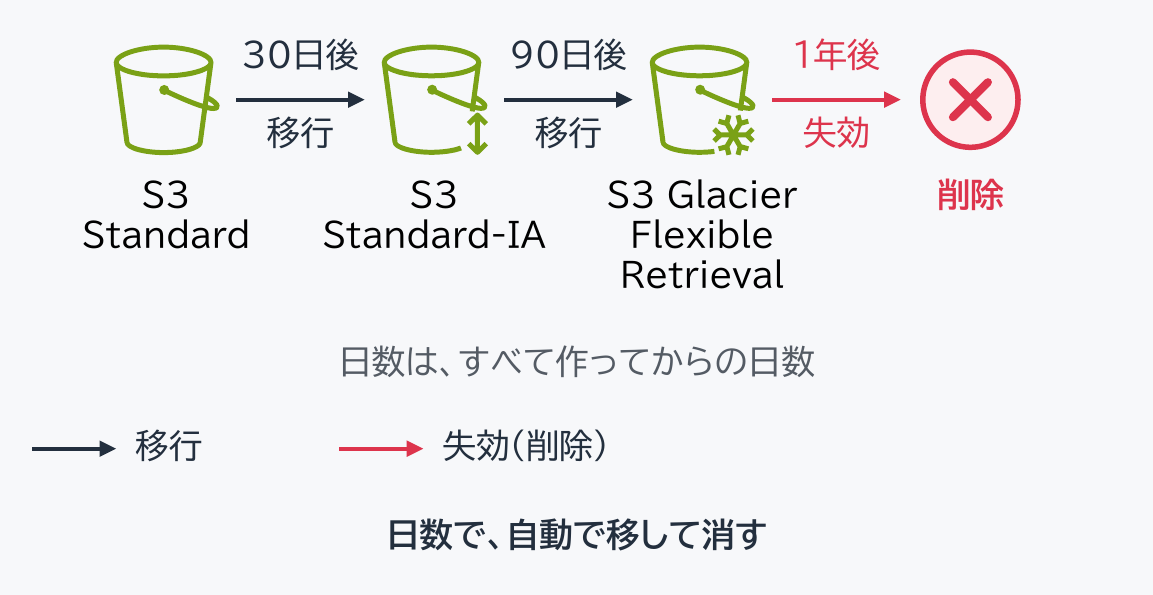
注意したいのは、図の日数がすべて「作ってからの日数」だということです。30日後に移してから90日後、ではなく、作ってから30日、90日、1年です。
もう1つ大切なのは、移す向きです。移すのは、よく使うクラスから、めったに使わないクラスへの一方向です。図の矢印も、左から右(右に行くほどめったに使わない)の向きだけで、めったに使わないクラスから S3 Standard へ自動で戻る矢印はありません。
- 日数に応じて、自動で移行・失効
- 移す向きは、よく使う→めったに使わない
- 例:30日→90日→1年後に削除
ライフサイクルのユースケース
ライフサイクルポリシーは、どんなときに使うのでしょう。この講座では、次の4つを押さえます。
- 古くなるほど使わないデータ:ログ・バックアップ・過去の画像の保存費用を下げる
- 保管期間の決まり:決めた期間を過ぎたデータを自動で削除する(例:ログは1年後に削除)
- アーカイブしてから削除:規則などで一定期間の保管が必要なデータを、安いクラスで保管したあと消す
- 移し忘れをなくす:手作業でクラスを変えず、決まりで自動化する
冒頭の2つ目の相談がこれです。古くなると誰も見なくなる注文のログは、1つ目のユースケースにあたります。手作業で移さず、決まりに任せれば、移し忘れ(4つ目)もなくなります。
Intelligent-Tiering との違い
「自動で移す」という点では、S3 Intelligent-Tiering も同じです。違いは、何を基準に移すかです。
| ライフサイクルポリシー | S3 Intelligent-Tiering | |
|---|---|---|
| 移す基準 | 決めた日数 | アクセスの多い・少ない |
| 向く場面 | 古くなると使わなくなる流れが読める | 流れが読めない |
| 使ったあと | 決めた日数のとおりに進む(めったに使わないクラスから自動では戻らない) | すぐ取り出せる置き場所へ戻る |
使い分けは、次のとおりです。
- 古くなると使わなくなる流れが読める → ライフサイクルポリシー
- 読めない → Intelligent-Tiering
ライフサイクルポリシーは決めた日数で動く「決まり」、Intelligent-Tiering はクラスの1つです。混ぜないようにしてください。
補足:ライフサイクルの動きは、移行(別のクラスへ)と失効(削除)の2つです。移せるクラスの組み合わせには決まりがあり、よく使うクラスからめったに使わないクラスへ向かいます。たとえば、S3 Glacier Flexible Retrieval に置いたオブジェクトから移せるのは、S3 Glacier Deep Archive だけです。
出典:Managing the lifecycle of objects、Transitioning objects using Amazon S3 Lifecycle
S3 のセキュリティ
この記事の最後に、S3 のセキュリティの基本を見ます。仕組みの詳しい説明は第10回(責任共有モデルは①②、暗号化は③、アクセス権は⑤)で扱うので、ここでは「S3 にはこういう設定がある」と知っておけば十分です。
- 既定は非公開:新しいバケットとオブジェクトは、公開を許さない
- ブロックパブリックアクセス:うっかり公開を防ぐ設定。新しいバケットでは、既定で有効
- バケットポリシー:バケットに付ける、誰に何を許すかの決まり。アクセス権の仕組みは第10回⑤の「ポリシーの種類」の節
- 暗号化:2023年1月5日以降、新しく置くオブジェクトは自動で暗号化される。仕組みは第10回③
- バージョニング:上書き・削除のまえの版を残して戻せる。既定は無効で、有効にして使う
- S3 オブジェクトロック:オブジェクトを WORM(一度書いたら変更できない形)で守る。バージョニングが必要
公開を防ぐ設定と暗号化は、既定で働いています。一方、バージョニングは既定では無効なので、必要なら自分で有効にします。
オブジェクトロックには、次の3つの保護があります。
| コンプライアンスモード | ガバナンスモード | リーガルホールド | |
|---|---|---|---|
| 期間 | 決めた保持期間 | 決めた保持期間 | 期間なし(外すまで続く) |
| 解除できる人 | だれもいない(ルートユーザーも不可) | 特別な権限を与えた利用者 | 付け外しの権限がある利用者 |
バージョニングだけでは、前の版に戻せても、削除そのものは防げません。決めた期間は消せないようにしたいなら、オブジェクトロックです。
補足:S3 の設定とアクセス権の管理はお客様の責任で、AWS はその下の基盤を守ります。責任共有モデルは第10回②の「お客様の責任(クラウド内のセキュリティ)」の節で扱います。
出典(2026年10月26日時点):Blocking public access to your Amazon S3 storage。オブジェクトロックの出典(2026年11月6日時点):S3 Object Lock を使用したオブジェクトのロック
考えてみよう
- 「Glacier に入れたデータは、どれも何時間も待たないと使えない」という言い方は、なぜ正しくないのでしょうか。3つのクラスの違いを使って、自分の言葉で説明してみてください
- ある EC サイトの会社が、注文のログを
example-shop-logs(例)に置き、30日後に S3 Standard-IA、90日後に S3 Glacier Flexible Retrieval、1年後に削除する決まりを付けたとします。ログを作ってから30日目、90日目、1年目に、それぞれ何が起きるでしょうか。また、めったに使わないクラスから S3 Standard へ自動で戻らないのはなぜか、説明してみてください - 職場の書類や写真の中で、ライフサイクルポリシーが向くデータと、Intelligent-Tiering が向くデータを、身近な例で1つずつ挙げてください。その理由も、あわせて考えてみてください
ヒント:1 は「S3 Glacier のクラス」の節、2 は「ライフサイクルポリシー」の節、3 は「ライフサイクルのユースケース」の節を見直してください。
まとめ
- S3 Glacier のクラスは、アーカイブ向けの3つのクラス(Instant Retrieval・Flexible Retrieval・Deep Archive)の呼び名で、どれも S3 のバケットの中で使う。取り出しは すぐ(ミリ秒)→数分〜数時間→12時間以内。旧名の「S3 Glacier」は今の Flexible Retrieval
- クラスは、よく使う→ S3 Standard、頻度が分からない→ S3 Intelligent-Tiering、めったに使わないがすぐ要る→ S3 Standard-IA、作り直せて1つの AZ でよい→ S3 One Zone-IA、アーカイブ→ Glacier の3つから選ぶ
- 独立したサービスの Amazon Glacier は新規の利用者の受付を終了(既存の利用者は使える)(2026年10月26日時点)。試験ガイドの「Amazon S3 Glacier」は S3 Glacier のクラスとみなす
- ライフサイクルポリシーは、作ってからの日数に応じて、自動で 移行(別のクラスへ)・失効(削除)する決まり。向きは、よく使う→めったに使わないの一方向。例は30日→90日→1年後に削除
- ライフサイクルは決めた日数、Intelligent-Tiering はアクセスの多い・少ないを基準に動く。古くなると使わなくなる流れが読めるなら、ライフサイクル
- S3 のセキュリティは、既定は非公開・ブロックパブリックアクセス・バケットポリシー・暗号化・バージョニング・オブジェクトロック。設定とアクセス権の管理はお客様の責任(第10回②)
次は、第05回⑤で、ファイルストレージの Amazon EFS・Amazon FSx と、オンプレミスとつなぐ AWS Storage Gateway を扱います。
連載「AWS クラウドプラクティショナー試験対策講座」
全回の目次と、読む順番・目的別の読み方は、AWS クラウドプラクティショナー試験対策講座の入口のページにまとめています。
- 第01回① CLF はどんな資格か(AWS 認定のレベル・CLF の位置づけ・誰向けか・問われること/問われないこと・身につくもの)
- 第01回② 試験の形式と合格基準(試験の基本情報・2種類の設問・採点される50問・換算スコアと合格点・補整型・結果・受験の流れ・再受験と有効期間)
- 第01回③ 出題の範囲と配点(4つの分野と配点・試験ガイドの組み立て・分野ごとのタスク・配点と学ぶ量・対象外のサービス)
- 第01回④ 講座の進め方と学び方(全14回の地図・深さの印・学び方の輪・公式の学習リソース・AWS を触るときの注意・問題文の読み方・早見表)
- 第02回① クラウドとは(3つの特徴・オンプレミスとの違い・使い始めるまでの速さ・IaaS/PaaS/SaaS・デプロイモデルと選び方)
- 第02回② AWS クラウドの利点(価値提案・6つのメリット・高可用性・伸縮性・俊敏性・例で見分ける)
- 第02回③ クラウドエコノミクス(固定費と変動費・オンプレミスのコスト・総保有コスト・規模の経済・適切なサイジング・BYOL・オートメーション)
- 第02回④ 第02回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第03回① サービスの全体像(この回のねらい・この講座について・前の回の振り返り・サービスの集まり・カテゴリ・カテゴリと講座の回)
- 第03回② グローバルインフラ(リージョン・AZ・エッジロケーション・3つの関係と比較・Local Zones・Outposts)
- 第03回③ 高可用性と複数リージョン(単一障害点・複数 AZ・サービスごとの AZ・複数リージョンの理由・リージョンの選び方)
- 第03回④ AWS へのアクセス方法(API・コンソール・CLI・SDK・IaC・CloudFormation・1回限りと繰り返す作業)
- 第03回⑤ 第03回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第04回① サーバーと仮想マシン(この回のねらい・この講座について・前の回の振り返り・コンピューティングとサーバー・仮想マシン・コンピューティングの全体像)
- 第04回② Amazon EC2(EC2 とは・ユースケース・お客様が扱う範囲・インスタンスタイプ・ファミリーと選び方・起動するときに選ぶもの)
- 第04回③ ELB と Auto Scaling(1台のサーバーの限界・垂直と水平のスケーリング・ロードバランサーの目的・ELB とその種類・Auto Scaling・組み合わせ)
- 第04回④ サーバーレス(サーバーレスとは・AWS Lambda とその特徴・ユースケース・Amazon API Gateway・EC2 と Lambda の違い)
- 第04回⑤ コンテナーとほかの選択肢(コンテナーとは・3つの役割・ECR・ECS と EKS・Fargate・Elastic Beanstalk・Lightsail・Batch)
- 第04回⑥ 第04回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第05回① ストレージの種類(この回のねらい・この講座について・前の回の振り返り・ストレージとは・ブロック・ファイル・オブジェクト・3つの種類の比べ方・AWS のストレージの地図)
- 第05回② EBS とインスタンスストア(Amazon EBS・AZ の中でのレプリケート・スナップショット・EBS の暗号化・インスタンスストア・2つの違い)
- 第05回③ Amazon S3 とストレージクラス(S3 とは・S3 の特徴・ユースケース・ストレージクラスの考え方・ストレージクラスの一覧)
- 第05回④ Glacier とライフサイクル(S3 Glacier のクラス・クラスの選び方・ライフサイクルポリシー・ライフサイクルのユースケース・S3 のセキュリティ)(この記事)
- 第05回⑤ ファイルとハイブリッド(Amazon EFS・Amazon FSx・ハイブリッドクラウドとストレージ・AWS Storage Gateway・Storage Gateway の種類)
- 第05回⑥ バックアップと災害対策(バックアップと災害対策の違い・AWS Backup・ユースケース・AWS Elastic Disaster Recovery・データを守る仕組みの重ね方)
- 第05回⑦ 第05回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第06回① ネットワークの基本(この回のねらい・この講座について・前の回の振り返り・IP アドレスとネットワークの範囲・ルーティングとゲートウェイ・ポートとプロトコル・この回のサービスの地図)
- 第06回② VPC とサブネット(Amazon VPC とは・サブネット・パブリックサブネットとプライベートサブネット・インターネットゲートウェイ・NAT ゲートウェイ・ルートテーブル)
- 第06回③ セキュリティグループとネットワーク ACL(セキュリティグループ・ネットワーク ACL・2つの違い・VPC フローログ・VPC の全体を見る)
- 第06回④ VPC の外とつなぐ(つなぐ先は3つ・AWS Transit Gateway・AWS PrivateLink・オンプレミスとつなぐ方法)
- 第06回⑤ VPN と Direct Connect(AWS Site-to-Site VPN・AWS Client VPN・AWS Direct Connect・VPN と Direct Connect の比べ方)
- 第06回⑥ DNS と Route 53(DNS とドメイン名・Amazon Route 53・Route 53 のルーティングの方法)
- 第06回⑦ CloudFront と Global Accelerator(エッジロケーションとキャッシュ・Amazon CloudFront・CloudFront の使いどころ・AWS Global Accelerator・CloudFront と Global Accelerator の違い)
- 第06回⑧ 第06回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第07回① データベースとは(この回のねらい・この講座について・前の回の振り返り・データベースとは・テーブル・行・列・SQL とは)
- 第07回② データベースの種類(リレーショナルデータベース・NoSQL データベース・インメモリデータベース・3つの種類の比べ方・EC サイトで使い分けると)
- 第07回③ 自分で運用か任せるか(データベースを動かすのに要る作業・EC2 上のデータベース・マネージドデータベース・作業の分担の比べ方・使い分けの考え方)
- 第07回④ RDS とマルチ AZ 配置(Amazon RDS とは・RDS で選べるエンジン・RDS で AWS が引き受けること・マルチ AZ 配置・フェイルオーバー)
- 第07回⑤ リードレプリカと Aurora(リードレプリカ・マルチ AZ 配置とリードレプリカの違い・Amazon Aurora・RDS と Aurora の関係)
- 第07回⑥ Amazon DynamoDB(DynamoDB とは・DynamoDB の特長・DynamoDB のテーブル・DynamoDB と RDS の違い)
- 第07回⑦ ElastiCache・DocumentDB・Neptune(Amazon ElastiCache・キャッシュの置き方・Amazon DocumentDB・Amazon Neptune・ほかの回で扱う DB の話題)
- 第07回⑧ 第07回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第08回① 疎結合とつなぎ方の言葉(この回のねらい・この講座について・前の回の振り返り・疎結合とは・つなぎ方の言葉)
- 第08回② SQS と SNS(Amazon SQS の仕組み・SQS の使いどころ・Amazon SNS の仕組み・SNS の使いどころ)
- 第08回③ EventBridge と Step Functions(Amazon EventBridge の仕組み・EventBridge の使いどころ・AWS Step Functions の仕組み・Step Functions の使いどころ・SNS・SQS・EventBridge の使い分け・メッセージと通知のサービスを選ぶ)
- 第08回④ AI と機械学習のサービス(AI と機械学習の言葉・AI/ML のサービスの全体像・画像・文書・文章のサービス・音声と会話のサービス・生成 AI のサービス)
- 第08回⑤ データ分析のサービス(データ分析の流れ・集める・加工するサービス・分析・見える化のサービス・Athena・Redshift・EMR の違い)
- 第08回⑥ 業務と開発のサービス(ビジネスアプリケーション・エンドユーザーコンピューティング・開発者ツール・CI/CD の流れ・フロントエンドと IoT)
- 第08回⑦ 第08回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第09回① 監視の基本と CloudWatch(この回のねらい・この講座について・前の回の振り返り・3つの困りごとと3つのサービス・Amazon CloudWatch・CloudWatch のアラーム・CloudWatch Logs と標準で取れないもの)
- 第09回② AWS CloudTrail(AWS CloudTrail・CloudTrail の記録の残し方・CloudTrail の使いどころ)
- 第09回③ AWS Config と3つの使い分け(AWS Config・Config ルールと準拠の確認・CloudTrail と Config の違い・3つの使い分け・3つを組み合わせる流れ)
- 第09回④ Trusted Advisor と AWS Health(AWS Trusted Advisor・Trusted Advisor のチェックのカテゴリ・サポートプランと使えるチェック・AWS Health Dashboard・AWS Health API・Trusted Advisor・Health・CloudWatch の違い)
- 第09回⑤ 運用管理の道具(AWS Systems Manager・AWS Compute Optimizer・Service Quotas と License Manager・運用管理の使い分け)
- 第09回⑥ Organizations と SCP(なぜアカウントを分けるのか・AWS Organizations・Organizations でできること・サービスコントロールポリシー(SCP)・SCP と IAM の関係)
- 第09回⑦ Control Tower・Service Catalog・RAM(AWS Control Tower・AWS Service Catalog・AWS RAM)
- 第09回⑧ 第09回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第10回① クラウドで守る利点と責任共有モデル(この回のねらい・この講座について・前の回の振り返り・クラウドで守る利点・責任共有モデルとは)
- 第10回② 責任の分かれ方(AWS の責任(クラウドのセキュリティ)・お客様の責任(クラウド内のセキュリティ)・共有する管理・サービスで変わる責任)
- 第10回③ 暗号化と KMS・CloudHSM・ACM(転送時と保管時の暗号化・AWS KMS・AWS CloudHSM・AWS Certificate Manager(ACM))
- 第10回④ AWS アカウントとルートユーザー(AWS アカウントとルートユーザー・ルートユーザーだけができる作業・ルートユーザーの守り方)
- 第10回⑤ IAM と最小権限(IAM の全体像・IAM ユーザーとグループ・IAM ロール・ポリシーの種類・最小権限の原則とアクセスレポート)
- 第10回⑥ MFA・フェデレーション・認証情報の保管(パスワード・MFA・アクセスキー・クロスアカウントの IAM ロール・フェデレーションと IAM アイデンティティセンター・Directory Service と Cognito・認証情報の保管)
- 第10回⑦ Shield・WAF・Firewall Manager(守りの層・AWS Shield・AWS WAF・AWS Firewall Manager・Shield・WAF・Firewall Manager の使い分け)
- 第10回⑧ 検出と調査のサービス(Amazon GuardDuty・Amazon Inspector・Amazon Macie・Amazon Detective・AWS Security Hub・検出と調査の使い分け)
- 第10回⑨ コンプライアンスと情報源(コンプライアンスの考え方・第三者認証と地域・業界・AWS Artifact・監査に使うログ・AWS Marketplace のセキュリティ製品・セキュリティ情報の入手先)
- 第10回⑩ 第10回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第11回① Well-Architected フレームワークと6つの柱(この回のねらい・この講座について・前の回の振り返り・この回の役割・Well-Architected フレームワークとは・6つの柱の全体像)
- 第11回② 柱の問いと Well-Architected Tool(柱が答える問い・一般的な設計原則・柱どうしのトレードオフ・Well-Architected Tool)
- 第11回③ 6つの柱(運用上の優秀性・セキュリティ・信頼性・パフォーマンス効率・コスト最適化・持続可能性・柱と回の対応)
- 第11回④ 柱どうしの見分け方(信頼性とパフォーマンス効率・コスト最適化と持続可能性・運用上の優秀性と信頼性・セキュリティの柱と第10回)
- 第11回⑤ 問題文と事例で柱を選ぶ(問題文の言葉から柱を選ぶ・ある EC サイトの会社の構成・柱の目で見直す)
- 第11回⑥ 故障に備えた設計と疎結合(4つの原則の全体像・故障に備えた設計・コンポーネントの分離(疎結合))
- 第11回⑦ 伸縮性・並列化と4つの原則(伸縮性の活用・並列化を考慮する・4つの原則と柱)
- 第11回⑧ 第11回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第12回① 移行とは何か(この回のねらい・この講座について・前の回の振り返り・移行とは何か・この回の例の会社)
- 第12回② 移行の流れと利点(移行の大まかな流れ・移行の利点・移行を支えるリソース)
- 第12回③ AWS CAF の6つの観点(AWS CAF とは・6つの観点・ビジネス寄りの3つの観点・技術寄りの3つの観点・期待できる成果・CAF と Well-Architected の違い)
- 第12回④ 7つの R と移し方(7つの R とは・そのまま移す:リホストとリロケート・少し手を加える:リプラットフォーム・作り直す:リファクタリング(リアーキテクト)・4つの R を並べて見分ける)
- 第12回⑤ 買い替える・移さない戦略(買い替える:リパーチェス・移さない:リテインとリタイア・例の会社に当てはめる)
- 第12回⑥ 評価のサービスと AWS MGN(移行のサービスの地図・費用を見積もる:Migration Evaluator・環境を調べる:Application Discovery Service・進み具合を1か所で見る:Migration Hub・サーバーを移す:AWS MGN)
- 第12回⑦ データベースの移行:DMS と SCT(データベースの移行とは・AWS DMS・止めずに移す:データベースのレプリケーション・設計を変換する:AWS SCT・DMS と SCT の組み合わせ)
- 第12回⑧ Snow ファミリーと例の会社の移行(大容量データを運ぶ:Snow ファミリー・例の会社の移行を通して見る)
- 第12回⑨ 第12回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第13回① 従量課金と料金の決まり方(この回のねらい・この講座について・前の回の振り返り・従量課金と料金の決まり方)
- 第13回② データ転送とストレージの料金(データ転送:受信と送信・データ転送:リージョン内とリージョン間・ストレージの料金)
- 第13回③ サービスごとの料金と無料利用枠(安いクラスを選ぶときの注意・サービスごとの料金の決まり方・AWS 無料利用枠)
- 第13回④ オンデマンドとリザーブドインスタンス(購入オプションの全体像・オンデマンドインスタンス・リザーブドインスタンス(RI)・RI の柔軟性・Organizations での割引の共有)
- 第13回⑤ Savings Plans・スポットと使い分け(Savings Plans・RI と Savings Plans の違い・スポットインスタンス・専有ホストとハードウェア専有インスタンス・キャパシティーの予約・購入オプションの使い分け)
- 第13回⑥ 見積り・予算・分析の道具(コスト管理の道具の全体像・AWS 料金見積りツール・AWS Budgets・AWS Cost Explorer・AWS Cost and Usage Report)
- 第13回⑦ タグ・一括請求とコスト改善(コスト配分タグ・AWS Organizations の一括請求・請求と料金の情報・コスト改善の考え方)
- 第13回⑧ 困ったときの窓口とサポートプラン(困ったときの窓口の全体像・サポートプランの比較・サポートプランと Trusted Advisor のチェック・AWS サポートセンター)
- 第13回⑨ Trust & Safety・パートナー・Marketplace(AWS Trust & Safety チーム・技術リソース・AWS パートナーネットワーク(APN)・AWS Marketplace・技術支援)
- 第13回⑩ 第13回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
- 第14回① 見分け方の表と分野 1(この回のねらい・この講座について・前の回の振り返り・見分け方の表の読み方・分野 1 ①:クラウドの性質と費用・分野 1 ②:設計と移行の考え方)
- 第14回② 分野 2 の見分け方(分野 2 ①:責任共有モデル・分野 2 ②:アクセスと鍵の管理・分野 2 ③:攻撃からの守りと検出・分野 2 ④:記録・監査・統制)
- 第14回③ 分野 3 の見分け方(分野 3 ①:インフラと処理の場所・分野 3 ②:ストレージ・データベース・移行・分野 3 ③:ネットワーク・分野 3 ④:連携・分析・AI)
- 第14回④ 分野 4 の見分け方と5つの問い(分野 4 ①:料金と購入オプション・分野 4 ②:コスト管理とサポート・見分けの5つの問い)
- 第14回⑤ 条件の言葉と主語(基本から一歩進める・条件の言葉①:運用と費用・条件の言葉②:可用性と性能・条件の言葉③:守りと統制・主語を見る:AWS かお客様か)
- 第14回⑥ 似た言葉と問題文を読む順(似た言葉の取り違え・名前が似ているサービス・時間の配分と見直し・問題文を読む順)
- 第14回⑦ 受験の申し込みと本人確認(申し込みから結果までの流れ・テストセンターとオンライン・申し込みの手順・本人確認と身分証明書・持ち物と持ち込めないもの)
- 第14回⑧ オンライン受験の環境と当日(オンライン受験の環境・予約の変更と取り消し・当日の流れと遅刻・試験の後)
- 第14回⑨ 第14回のまとめ(各回の見分け方の一覧・この回の要点・全14回を終えたら・参考資料)
コメント