「証明書の警告が出ましたが、『詳細設定』から進んでも大丈夫でしょうか?」
「証明書の有効期間が47日になると聞きましたが、何を準備すればいいのでしょうか?」
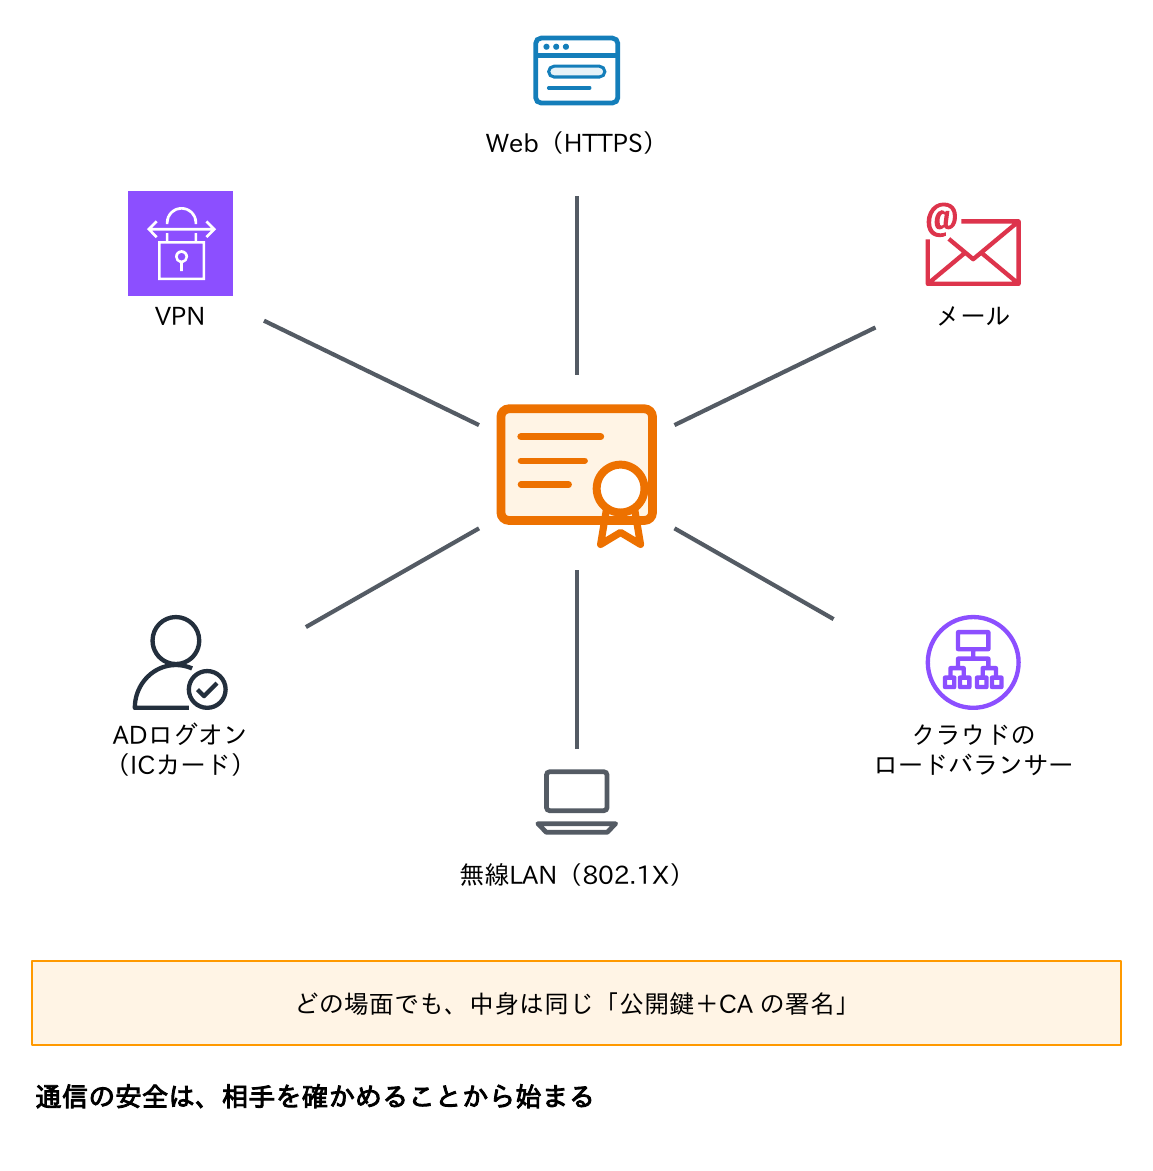
証明書は、Webサイト(HTTPS)、メール、VPN、Active Directoryへのログオン、無線LAN、クラウドのロードバランサーなど、さまざまな通信で「相手が本物か」を確かめる土台になっています。普段は期限が来たら更新するだけのものに見えますが、仕組みを知らないと、エラーが出たときに「警告を無視して進む」以外の手が打てません。有効期間の短縮が進む今は、更新を人の手で続けること自体も難しくなっています。
連載「証明書入門」は、証明書が必要な理由から、暗号の基礎、証明書の中身、PKIと信頼の仕組み、TLS、発行と自動更新、社内PKIとクラウド、エラーの切り分けまでを順に説明する全11回の連載です。このページは、その入口として、各回の内容と読む順番をまとめています。
この連載で分かること
- なぜ証明書が必要か:盗聴・改ざん・なりすましの3つの脅威、TLSが守るものと守らないもの、暗号化だけでは防げない中間者攻撃
- 暗号の基礎:共通鍵・公開鍵・鍵交換・ハッシュ・署名の役割を、数式を使わずに整理し、opensslとPowerShellで実際に試す
- 証明書の中身と信頼の仕組み:X.509・SAN・拡張・ファイル形式の読み方、証明書チェーンと信頼ストア、失効(CRL・OCSP)、CT、CAA
- 発行とTLS:DV・OV・EV、CSR、ドメイン認証、有効期間が47日へ短くなる流れ、TLS 1.3のハンドシェイク、SNI・ECH・mTLS
- 運用と自動化:期限切れ事故を防ぐ棚卸し、ACMEとARIによる自動更新、期限の監視
- 社内PKI・クラウド・障害対応:AD CSの設計と守り方、ACM・Private CA、ロードバランサーでの終端、vSphere、エラーの切り分けと5つの設計演習
仕様や数値は、2026年9月時点の情報に合わせています。
こんな人に向いています
- 証明書の更新を任されているが、仕組みはよく分からないという人
- 証明書のエラーが出たとき、警告を無視せずに原因を切り分けられるようになりたい人
- 有効期間の短縮(47日化)に向けて、棚卸しと自動化を進めたい人
- 社内CA(AD CS)やAWS(ACM)、vSphereの証明書を設計・運用する人
学ぶ順番
全11回を、3つのまとまりに分けています。初めての人は第1回から順に読むのがおすすめです。第1〜3回が土台で、第2回では数式を使わず、どの部品が何を守るかに絞って説明します。1回の記事は15分前後で読めます(全部で約2時間40分)。
土台を作る(第1〜4回)
- 第1回 なぜ証明書が必要か
盗聴・改ざん・なりすましの3つの脅威、TLSが守るものと守らないもの、中間者攻撃、公開鍵と持ち主を結び付ける証明書の役割、SSHのホスト鍵との違い。 - 第2回 暗号の基礎
共通鍵暗号と認証付き暗号、公開鍵暗号、鍵交換(ECDHE)と前方秘匿性、ハッシュとMD5・SHA-1の問題、MACと署名の違い、鍵長、乱数、PQC。 - 第3回 openssl・PowerShellで試す
OpenSSL 3での鍵の作成、公開鍵での暗号化と復号、ハッシュ、署名と検証、X25519の鍵交換とHMAC、自己署名証明書。Windowsでの同じ操作。 - 第4回 X.509証明書の中身
X.509の構造と基本の項目、主体(DN)、SANと一致のルール、主な拡張、PEM・DER・PKCS#12・PKCS#7の見分け方と変換、中身の読み方。
信頼・発行・TLS・運用(第5〜8回)
- 第5回 PKIと信頼の仕組み
CA・RA・VAの役割、ルート・中間・サーバー証明書のチェーン、信頼ストア、検証の手順、CRLとOCSP、CT、CAA、CAが信頼を失った実例。 - 第6回 証明書の種類と発行
DV・OV・EV、ワイルドカード、公開CA・社内CA・自己署名の使い分け、CSRの作り方、ドメイン認証とMPIC、有効期間が47日へ短くなる流れ。 - 第7回 TLSの仕組み
SSLからTLS 1.3までの歴史、ハンドシェイク、暗号スイートの読み方、SNI・ALPN・ECH、セッション再開と0-RTT、mTLS、PQCハイブリッド鍵交換、s_clientでの調べ方。 - 第8回 ライフサイクルと自動化
期限切れ事故の実例、有効期間の短縮で手作業の更新が破綻する理由、棚卸し、ACMEの流れとチャレンジ、Let’s Encrypt、ARI、期限の監視、鍵の更新。
社内PKI・障害対応・設計(第9〜11回)
- 第9回 社内PKIとクラウド
AD CSの2層構成とCRL・AIAの公開場所、テンプレートと自動登録、ESC1〜ESC8とCertifried、ACM・Private CA、LBでのTLS終端、vSphereのVMCA。 - 第10回 証明書トラブルシュート
Chrome・curl・PowerShellでのエラーの見え方、中間証明書の入れ忘れ、TLSバージョンと暗号スイートの不一致、切り分けの順序、対応表、連載の早見表。 - 第11回 証明書の設計演習
LBでの終端、47日化に向けた運用の見直し、社内システム用の証明書の用意、「一部の端末だけエラー」の切り分け、vCenter・ESXiの証明書の5問。
目的別の読み方
全部を読む時間が無いときは、困っていることに近い回から読んでください。
| 困っていること・知りたいこと | まず読む回 |
|---|---|
| 証明書のエラーが出る・一部の端末だけ出る | 第10回 → 第11回(問4) |
| 期限切れを防ぎたい・47日への短縮に備えたい | 第8回 → 第6回 |
| 証明書を手配したい(CSR・種類・ワイルドカード) | 第6回 → 第4回 |
| 証明書の中身(SAN・拡張)やファイル形式を読みたい | 第4回 → 第3回 |
| TLSの設定を見直す・接続を調べる | 第7回 → 第10回 |
| 社内CA(AD CS)・ACM・ロードバランサー・vSphereの証明書を設計する | 第9回 → 第11回 |
| 警告を無視してはいけない理由を基礎から知りたい | 第1回 → 第2回 |
動画で見る
連載の内容は、YouTube の動画でも解説しています。第1回の動画はこちらです。
全回は、YouTube の再生リスト「証明書入門」にまとめています。
あわせて読みたい連載
証明書は、DNSやメールなど、ほかの仕組みと組み合わせて使われます。証明書の知識がそのまま役に立つ連載です。
- 連載「DNS入門」:証明書を発行してよい認証局を宣言するCAAレコードと、ドメイン認証の確認にも使われるDNSSECを解説しています
- 連載「メール入門」:メールの経路を守るSTARTTLS・MTA-STS・DANEと、メールサーバーの証明書の扱いを解説しています
- 連載「クラウド入門」:AWSのACM(AWS Certificate Manager)を、KMSやシークレットの管理と並べて位置づけています
よくある質問
前提の知識はどのくらい必要ですか?
HTTPSでWebサイトを開いたことがあれば十分です。暗号の説明は数式を使わず、用語は出てきたところで説明しています。第3回など手を動かす回では、Linux・Macではopenssl、Windowsでは標準のPowerShellとcertutilを使います(WSLは前提にしません)。
どの回から読めばいいですか?
初めての人は第1回から順に読んでください。第1〜3回が土台になります。エラーの対応を急ぐ人は第10回、更新の自動化を考える人は第8回、設計の判断をしたい人は第11回から読み始めても構いません。
内容はいつの時点の情報ですか?
仕様や数値は2026年9月時点の情報に合わせています。たとえば公開証明書の最長の有効期間は、2026年3月から200日、2027年3月に100日、2029年3月に47日へ短くなる予定で、今(2026年9月)は200日の段階です(第6回)。このようにCAやブラウザーの方針は変わることがあるため、記事の中で日付を添えています。