「S3 にファイルを送るサービスは、DataSync と Storage Gateway と Transfer Family のどれも似て見えます」
「移行したあとにデータが一致しているか、自分で確かめるものだと思っていました」
AWS Certified Cloud Practitioner(試験コード CLF-C02。以下 CLF)では、データの移行・転送のサービスについて、何を、どう移したいのかを問題文から読み取って選ぶ問題が出ます。「NAS を廃止する」「暗号化」「一致の確認」のような要件の言葉が、選ぶ手がかりになります。
この記事は、CLF の練習問題を1問ずつ解説する連載の第15問です。問題は筆者が試験の範囲に合わせて作ったもので、実際の試験の問題ではありません。まず自分で答えを選んでから、解説を読んでください。
▶ この回の内容は、YouTube の動画(約5分)でも見られます(記事の最後にも埋め込んであります)。
問題
ある研究機関は、オンプレミスの NAS に保存された数百 TB の研究データを、AWS Direct Connect の回線を通じて Amazon S3 へ移行し、移行が終わったら NAS を廃止する予定です。転送中のデータは暗号化し、転送後にはコピー先のデータがコピー元と一致することを確かめる必要があります。この確認のためのスクリプトを自分たちで作ることは避けたいと考えています。この要件に最も適した AWS のサービスはどれですか。
- A. AWS Database Migration Service(AWS DMS)
- B. AWS Storage Gateway(S3 ファイルゲートウェイ)
- C. AWS DataSync
- D. AWS Transfer Family
答えを決めたら、下を開いてください。
正解を見る(クリックで開きます)
正解:C
AWS DataSync は、NAS などのファイルを AWS のストレージへ移す転送のサービスで、転送中の暗号化と、コピー先とコピー元が一致するかの確認までしてくれます。決め手は、移行が終わったら NAS を廃止することと、確認のスクリプトを作りたくないことです。
正解は C
正解は C の AWS DataSync です。
- NAS などのファイルを、AWS のストレージへ移す
- 転送中のデータを暗号化し、転送のたびに、コピー先とコピー元が一致するかを確かめる
決め手は、「移行が終わったら NAS を廃止する」と「確認のスクリプトを作りたくない」という言葉です。ここから、選択肢を1つずつ見ていきます。
選択肢ごとの解説
A:DMS はデータベースを移す(誤り)
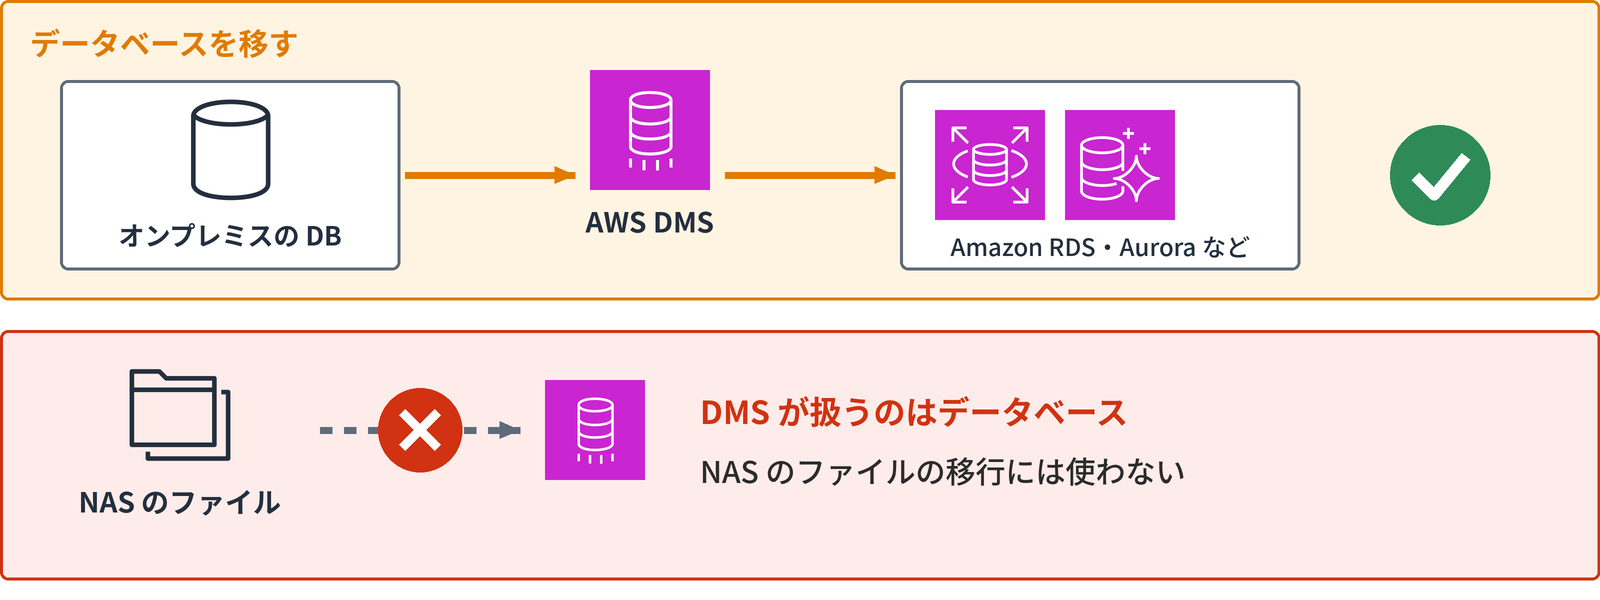
AWS DMS は、データベースを移行するサービスです。図の上のように、オンプレミスのデータベースを、Amazon RDS や Aurora などへ移します。
今回移したいのは、NAS に保存されたファイルです。DMS は、NAS のファイルを扱いません。
B:ゲートウェイは使い続ける仕組み(誤り)
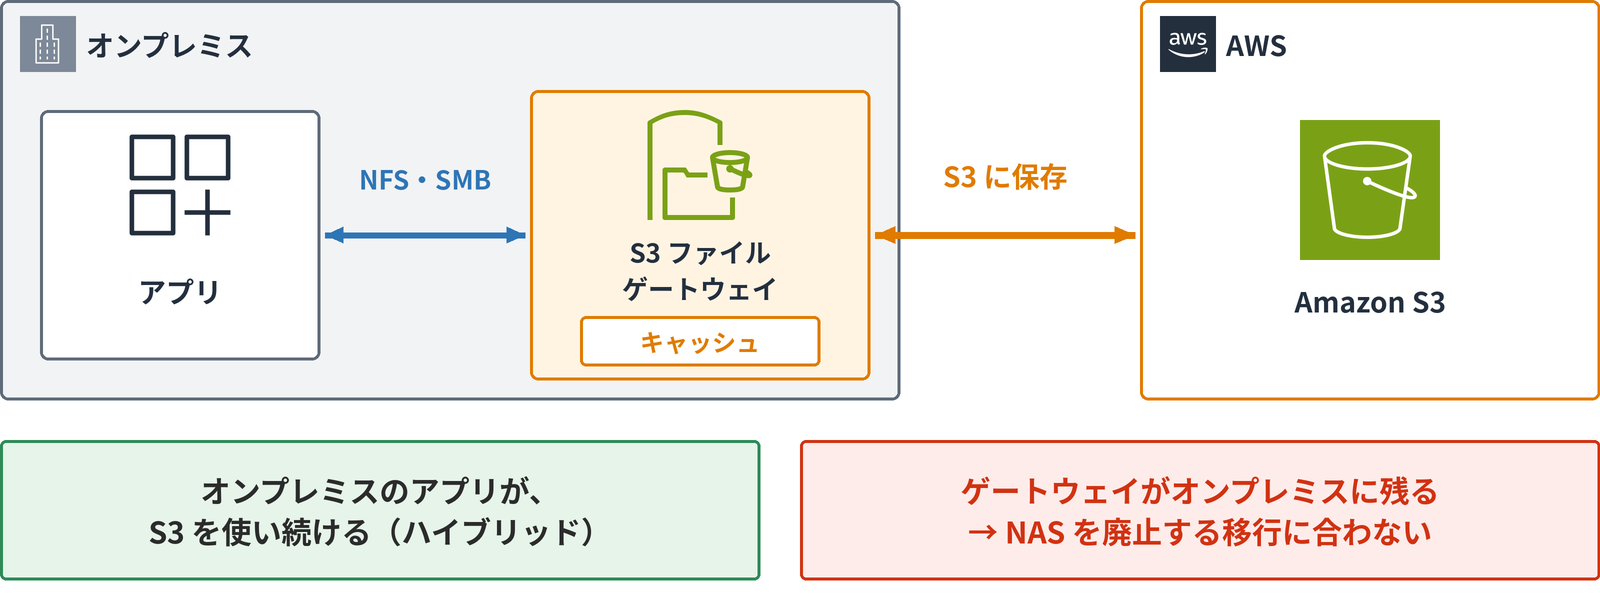
S3 ファイルゲートウェイは、オンプレミスのアプリケーションが、NFS や SMB で Amazon S3 を使い続けるための仕組みです。図のように、オンプレミスにゲートウェイを置き、よく使うデータは手元にキャッシュします。
これは、ゲートウェイをオンプレミスに置き続ける、ハイブリッドの使い方です。移行が終わったら NAS を廃止する、という今回の計画には向きません。
C:DataSync で移行と検証(正解)
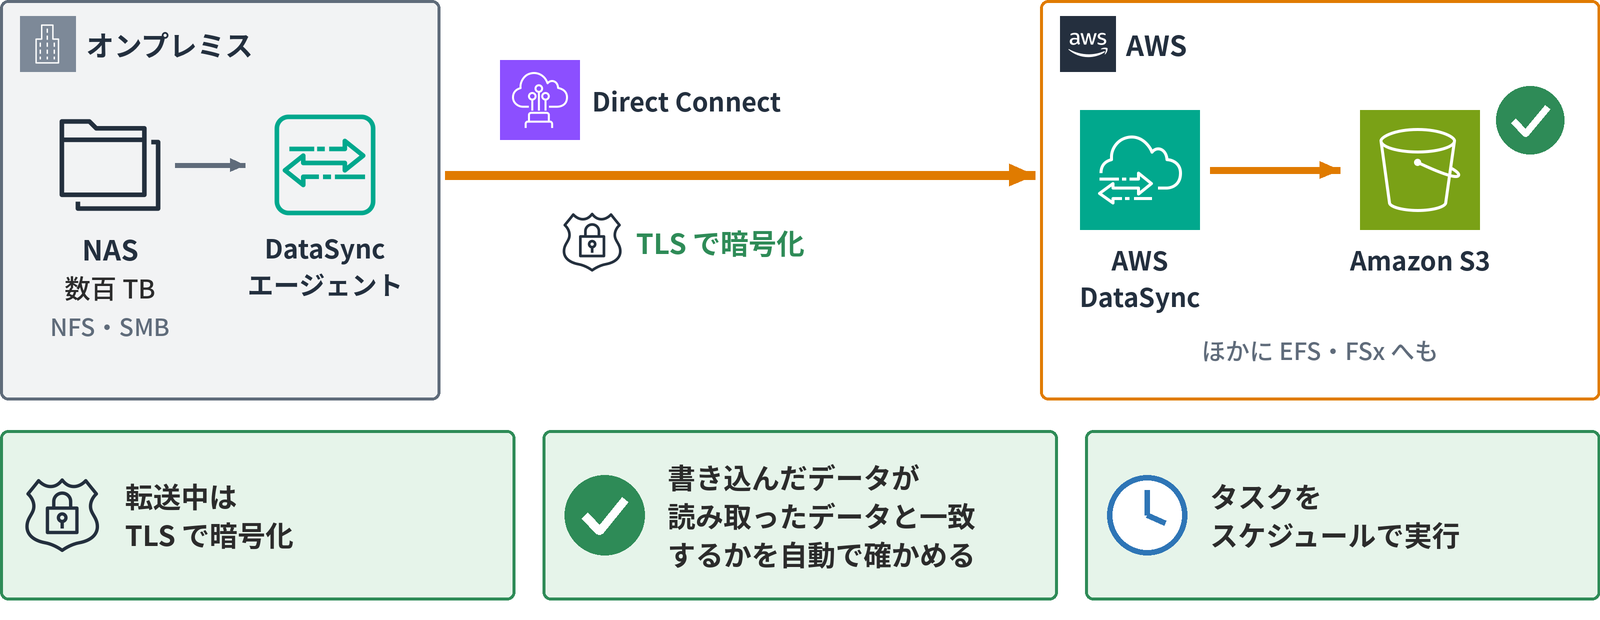
AWS DataSync は、NFS や SMB のファイルサーバー、NAS から、Amazon S3、EFS、FSx へデータを転送するサービスです。図のように、オンプレミスに DataSync のエージェントを置きます。Direct Connect の回線も使えます。
- エージェントと AWS の間の通信は、TLS で暗号化される
- 転送のたびに、書き込んだデータが、読み取ったデータと一致するかを確かめる
- タスクを、スケジュールで繰り返し実行できる
確認のスクリプトを作る必要はありません。
D:Transfer Family は SFTP の窓口(誤り)
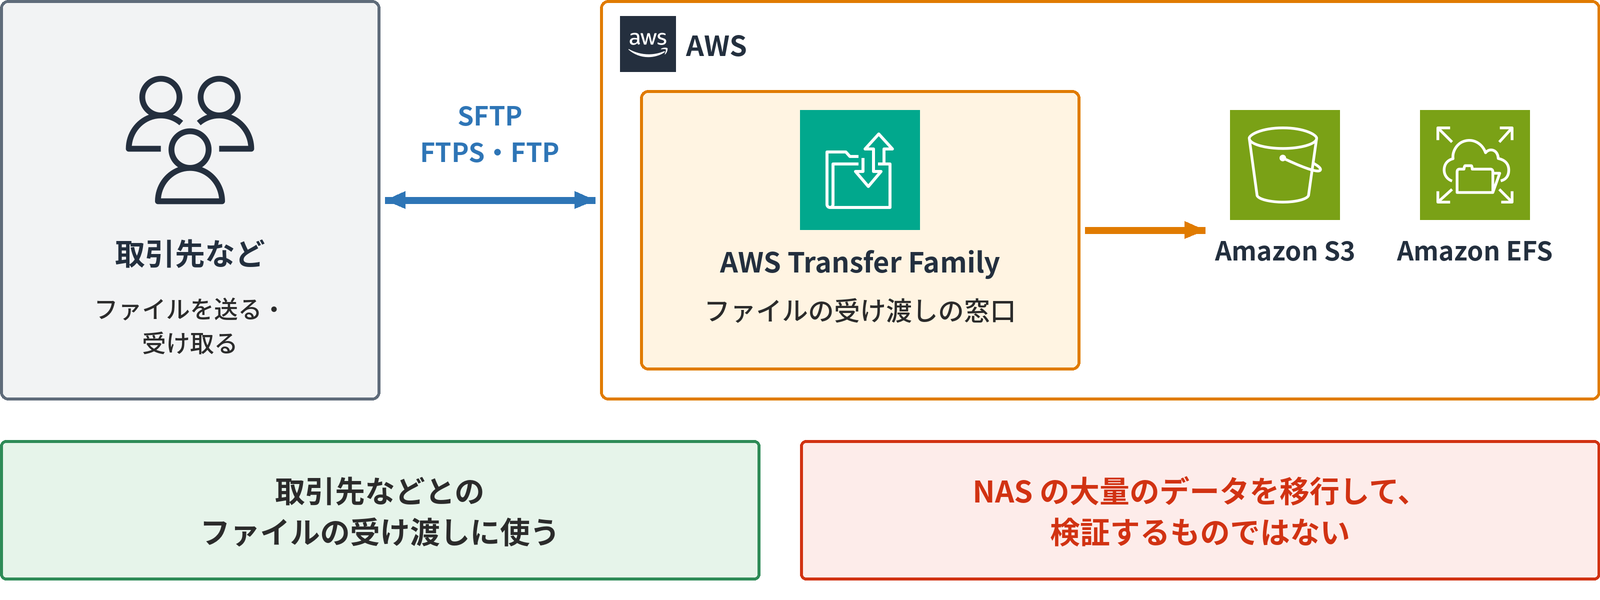
AWS Transfer Family は、SFTP、FTPS、FTP でファイルをやり取りする窓口を、Amazon S3 や Amazon EFS の前に用意するサービスです。図のように、取引先などとの、ファイルの受け渡しに使います。
NAS の大量のデータを移行して、検証するためのものではありません。
4つのサービスの使い分け
ここで、今回の4つのサービスを、表で整理します。何を、どう動かしたいのかで見分けましょう。
| サービス | 何をするか | 問題での手がかり |
|---|---|---|
| AWS DataSync | ファイルをオンラインで移行する/NAS・NFS・SMB から S3・EFS・FSx へ | 移行・暗号化/整合性の検証・スケジュール |
| Storage Gateway | オンプレミスから AWS のストレージを/使い続ける(キャッシュ) | ハイブリッド・使い続ける |
| Transfer Family | SFTP・FTPS・FTP の窓口を用意する | 取引先とのファイルの受け渡し |
| AWS DMS | データベースを移行する | データベース |
ポイント
- NAS のファイルをオンラインで移行し、暗号化と検証も
→ AWS DataSync
- オンプレミスから使い続ける=Storage Gateway
SFTP の窓口=Transfer Family
- データベースの移行=AWS DMS
Storage Gateway の種類と使いどころ、DataSync などのデータをオンラインで運ぶ手段(参考扱い)は、講座の記事で解説しています。
講座の全14回は、連載の入口のページから順に読めます。
動画で見る
この回の内容を、YouTube の動画(約5分)でも解説しています。
連載の全回は、YouTube の再生リスト「CLF-C02 試験対策問題」にまとめています。
連載「CLF-C02 試験対策問題」
全回の目次と、読む順番・目的別の読み方は、CLF-C02 試験対策問題の入口のページにまとめています。
- 第1問 初期費用をかけずに始めるコストの利点(従量課金・規模の経済)
- 第2問 数分でグローバルに展開(世界同時公開と低い遅延)
- 第3問 高可用性(EC2 の複数 AZ 配置と RDS マルチ AZ)
- 第4問 クラウドの俊敏性(数分で作成・すぐに削除)
- 第5問 責任共有モデル(EC2 へのリホストで AWS に任せられること)
- 第6問 数時間だけのアクセスのピークに備える(EC2 Auto Scaling・オンデマンド)
- 第7問 Well-Architected の6つの柱(信頼性・パフォーマンス効率)
- 第8問 信頼性の柱の設計原則(自動で復旧・水平方向のスケール)
- 第9問 持続可能性の柱の設計原則(使用率の最大化・マネージドサービス)
- 第10問 AWS CAF の変革ジャーニーのフェーズ(構想・連携・ローンチ・スケール)
- 第11問 AWS CAF のパースペクティブ(構成管理・パッチ管理はオペレーション)
- 第12問 移行のビジネスケース(Migration Evaluator)
- 第13問 AWS CAF のパースペクティブ(役割と組織の変化は人材)
- 第14問 サーバーをそのまま EC2 に移す(AWS Transform MGN)
- 第15問 ファイルの移行(AWS DataSync)(この記事)
- 第16問 移行戦略の7つの R(リパーチェス・SaaS への乗り換え)
- 第17問 適切なサイズ設定(CPU は余り、メモリが不足)
- 第18問 責任共有モデル(Lambda と RDS)
- 第19問 最小権限の原則(IAM のポリシーと SCP)
- 第20問 責任共有モデル(EC2 と S3、AWS の責任)
- 第21問 共有統制の例(責任共有モデルの IT 統制)
- 第22問 コンプライアンスの資料と契約(AWS Artifact)
- 第23問 脅威の検出(Amazon GuardDuty)
- 第24問 脆弱性の継続的なスキャン(Amazon Inspector)
- 第25問 S3 の機密データの検出(Amazon Macie)
- 第26問 S3 の保管時の暗号化とキーの管理
- 第27問 だれが操作したかを調べる(AWS CloudTrail)
- 第28問 IAM ユーザーの認証情報の一覧(認証情報レポート)
- 第29問 EC2 のアプリケーションに権限を与える(IAM ロール)
- 第30問 データベースのパスワードの自動ローテーション(AWS Secrets Manager)
- 第31問 社員に一時的な認証情報を発行するサービス(AWS STS)
- 第32問 ルートユーザーでなければできない作業(アカウントの閉鎖・メールアドレスの変更)
- 第33問 アプリの会員のサインインとソーシャルログイン(Amazon Cognito)
- 第34問 同じ IP からの大量のリクエストを止める(AWS WAF のレートベースのルール)
- 第35問 追加料金なしの DDoS 保護(AWS Shield Standard)
- 第36問 他社のソフトウェアを AMI で使う(AWS Marketplace)
- 第37問 インストールなしでブラウザから AWS CLI を使う(AWS CloudShell)
- 第38問 同じ構成の環境をコードで何度でも作る(CloudFormation・CDK)
- 第39問 工場の中で AWS のサービスを動かすには(AWS Outposts)
- 第40問 世界の利用者の近くでキャッシュして配信(Amazon CloudFront)
- 第41問 コードを上げるだけで Web アプリを動かすサービス(AWS Elastic Beanstalk)
- 第42問 サーバーを管理せずにコンテナを動かす(AWS Fargate)
- 第43問 URL のパスで振り分けるロードバランサー(Application Load Balancer)
- 第44問 つながりを何段もたどるグラフデータベース(Amazon Neptune)
- 第45問 RDS の自動フェイルオーバーと読み取りの分離(マルチ AZ・リードレプリカ)
- 第46問 サーバーの管理なしにアクセスの増減に合わせるデータベース(Amazon DynamoDB)
- 第47問 セキュリティグループの特徴(ステートフル・インスタンス単位)
- 第48問 障害のときだけ別のリージョンへ DNS で切り替え(Route 53 のフェイルオーバールーティング)
- 第49問 今あるインターネット回線で、すぐに暗号化してつなぐ(AWS Site-to-Site VPN)
- 第50問 一部の管理者だけは解除できる削除の保護(S3 オブジェクトロックのガバナンスモード)
- 第51問 めったに見ないがミリ秒で開く画像の保管(S3 Glacier Instant Retrieval)
- 第52問 Windows のファイルサーバーを移す(Amazon FSx for Windows File Server)
- 第53問 案内文を翻訳して音声で読み上げる(Amazon Translate と Amazon Polly)
- 第54問 S3 のデータをカタログにして SQL で照会(AWS Glue と Amazon Athena)
- 第55問 依頼をためて、受け付けた順に1回だけ処理(Amazon SQS の FIFO キュー)
- 第56問 設備を買わずに電話とチャットの窓口を作る(Amazon Connect)
- 第57問 EC2 と自社のサーバーに少しずつ配置し、失敗したら戻す(AWS CodeDeploy)
- 第58問 アプリだけをブラウザに配信(WorkSpaces Applications・旧 AppStream 2.0)
- 第59問 コア単位のライセンスを持ち込み、同じ物理サーバーで動かす(EC2 の専有ホスト)
- 第60問 EC2・Fargate・Lambda と夜間のバッチのコスト削減(Compute Savings Plans・スポット)
- 第61問 管理者も外せないリージョンの制限と、請求書の一本化(AWS Organizations の SCP)
- 第62問 1つのアカウントの料金をプロジェクトごとに分ける(コスト配分タグ)
- 第63問 料金のグラフと予算超えの通知(Cost Explorer・Budgets)
- 第64問 アカウントを作る前に料金を見積もる(AWS Pricing Calculator)
- 第65問 ベストプラクティスに合わない所を自動で見つける(AWS Trusted Advisor)
- 第66問 AWS 側の保守の予定を前もって知る(AWS Health Dashboard)
- 第67問 アクセスに合わせて台数を自動で増減する(Amazon EC2 Auto Scaling)
- 第68問 パフォーマンス効率の柱の設計原則(高度なテクノロジー・グローバル展開)
- 第69問 移行戦略の7つの R(リタイア・使われていないアプリを停止)
- 第70問 AWS CAF のパースペクティブ(支出とデータの統制はガバナンス)
- 第71問 ライセンスを持たずに SQL Server を使う(RDS のライセンス込み)
- 第72問 EC2 と自社のサーバーのパッチを自動で当てる(AWS Systems Manager Patch Manager)
- 第73問 障害の教訓を共有し、運用の手順を見直す(運用上の優秀性の設計原則)
- 第74問 設定の履歴を記録し、社内ルールに合わないリソースを「非準拠」にする(AWS Config)
- 第75問 S3 へのアップロードごとに短い処理をサーバーレスで動かす(AWS Lambda)
- 第76問 12のアカウントと SaaS に1回でサインイン(AWS IAM Identity Center)
- 第77問 インターネットを通らずに、帯域とレイテンシーを安定させる(AWS Direct Connect)
- 第78問 途中でファミリーを変え、前払いできない RI の選び方(コンバーティブル・前払いなし)
- 第79問 セキュリティの検出結果を集めて設定もチェック(AWS Security Hub CSPM)
- 第80問 AWS CAF のパースペクティブ(イノベーションとデータの収益化はビジネス)
- 第81問 特定の IP アドレスの範囲を、サブネットの入り口で拒否する(ネットワーク ACL)
- 第82問 組織の外と共有・一般に公開されているリソースを一覧にする(IAM Access Analyzer)
- 第83問 複数の AZ の EC2 から NFS で同じファイルを共有する(Amazon EFS)
- 第84問 ルートユーザーの守り方と日常の作業(MFA・IAM Identity Center)
- 第85問 一括請求の料金の利点(ボリューム料金の階層・リザーブドインスタンスの割引の共有)
- 第86問 数ペタバイトの販売データをまとめて毎日集計する(Amazon Redshift)
- 第87問 OS のパッチを自社で当てなくてよい移行先(Amazon RDS・AWS Lambda)
- 第88問 移行戦略の7つの R(リプラットフォーム・VM をコンテナにして ECS と Fargate へ)
- 第89問 GPU の学習と CPU のバッチ処理に合うインスタンスファミリー(高速コンピューティング・コンピューティング最適化)
- 第90問 アプリのエラーの件数と CPU 使用率をしきい値で見張り、E メールで知らせる(Amazon CloudWatch)
- 第91問 1回の発行で SQS・Lambda・E メールに届ける(Amazon SNS のトピック)
- 第92問 部署の人の権限を追加料金なしでまとめて管理(IAM ユーザーグループ)
- 第93問 最も詳しいコストのデータを S3 へ(AWS Data Exports の CUR 2.0)
- 第94問 視聴履歴とクリックから利用者ごとの動画のおすすめ(Amazon Personalize)
- 第95問 攻撃中の専門チームの支援と DDoS のコスト保護(AWS Shield Advanced)
- 第96問 AWS CAF のトランスフォーメーションの分野(業務のデジタル化はプロセス)
- 第97問 パブリックとプライベートのサブネットに必要な部品(インターネットゲートウェイ・NAT ゲートウェイ)
- 第98問 SSH・コンソール・CLI の認証情報の使い分け(キーペアとアクセスキー)
- 第99問 よくある質問の解決の記事を読む(AWS re:Post のナレッジセンター)
- 第100問 設定値を階層でまとめて追加料金なしで保管(Parameter Store)
コメント