「ピークに合わせて台数を用意しておけば安心だと思ってしまいますが、それではふだんの費用が心配です」
「アクセスが急に増える場面で、Auto Scaling・リザーブドインスタンス・CloudFront・Shield のどれを選ぶのか、混ざってしまいます」
AWS Certified Cloud Practitioner(試験コード CLF-C02。以下 CLF)では、短い時間だけ急に増えるアクセスに、性能とコストの両方で対応できる組み合わせを選ぶ問題がよく出ます。台数を増減する仕組みと、料金の払い方を組み合わせて考えるのが特徴で、名前の似たサービスが誤りの選択肢に並びます。
この記事は、CLF の練習問題を1問ずつ解説する連載の第6問です。問題は筆者が試験の範囲に合わせて作ったもので、実際の試験の問題ではありません。まず自分で答えを選んでから、解説を読んでください。
▶ この回の内容は、YouTube の動画(約5分)でも見られます(記事の最後にも埋め込んであります)。
問題
ある企業は、コンサートのチケット販売サイトを Amazon EC2 で運用しています。発売開始から数時間だけアクセスが通常の約10倍になり、それ以外の時間は少ない状態が続きます。ピーク時の性能を保ちながら、それ以外の時間のコストを抑えたいと考えています。組み合わせとして適切なものはどれですか。(2つ選択)
- A. Amazon EC2 Auto Scaling で、負荷に応じてインスタンスの台数を自動で増減する
- B. 増やしたインスタンスを、使った分だけ支払うオンデマンドの料金で利用する
- C. ピーク時に必要な台数分のリザーブドインスタンスを、3年契約で購入する
- D. AWS Shield Advanced を有効にして、アクセスの急増そのものを防ぐ
- E. Amazon CloudFront ですべてのリクエストをキャッシュし、EC2 を不要にする
答えを2つ決めたら、下を開いてください。
正解を見る(クリックで開きます)
正解:A と B
A の Amazon EC2 Auto Scaling で、ピークのときだけ台数を増やして性能を保ち、B のオンデマンドの料金で、増やした分を使った間だけ支払います。ピークが終われば台数を減らせるので、減らした分の費用はかかりません。
正解は A と B
正解は A と B です。
- A:Amazon EC2 Auto Scaling で、台数を自動で増減する
- B:増やしたインスタンスを、オンデマンドの料金で利用する
ピークのときだけ台数を増やして性能を保ち、ピークが終わったら減らします。減らした分の費用はかかりません。ここから、選択肢を1つずつ見ていきます。
選択肢ごとの解説
A:EC2 Auto Scaling で台数を増減(正解)
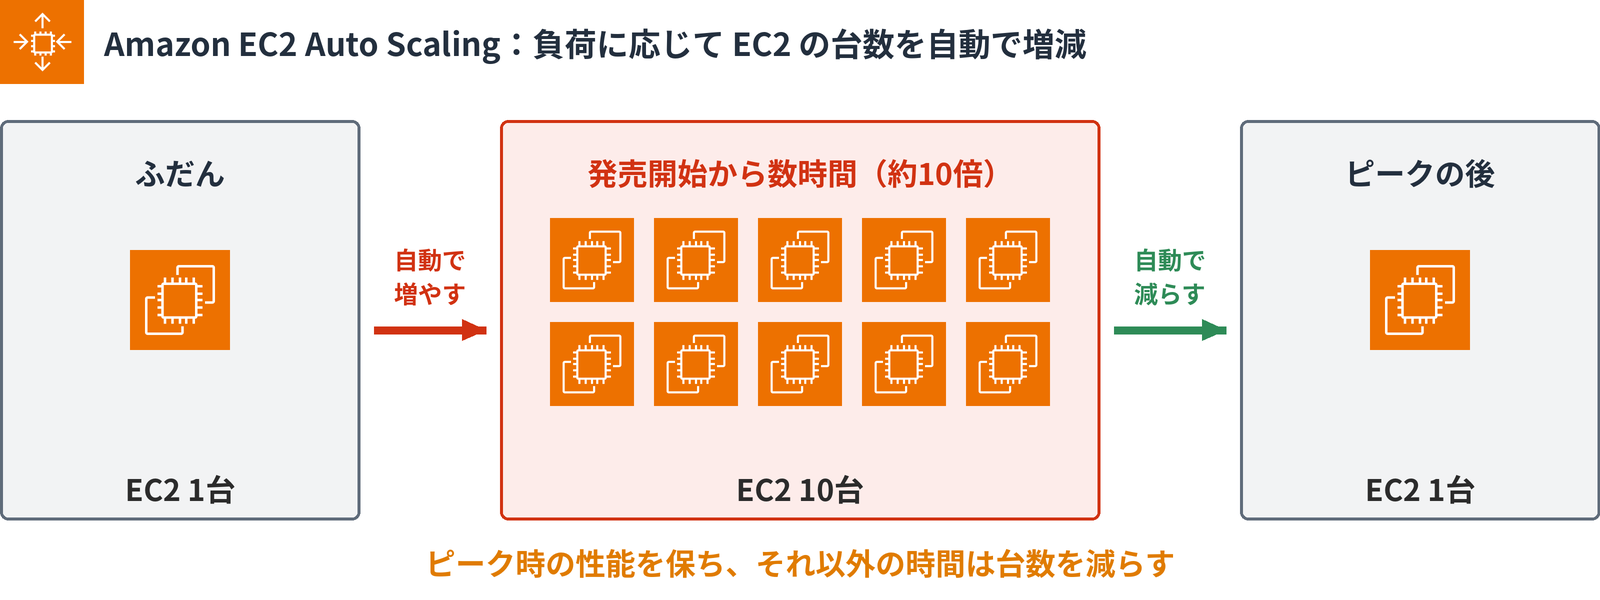
Amazon EC2 Auto Scaling は、負荷に応じて、EC2 インスタンスの台数を自動で増やしたり、減らしたりします。図のように、ふだんは少ない台数で動かし、発売開始でアクセスが約10倍になると、台数を増やします。ピークが終わったら、また減らします。これで、ピーク時の性能を保てます。
B:オンデマンドは使った分だけ支払う(正解)
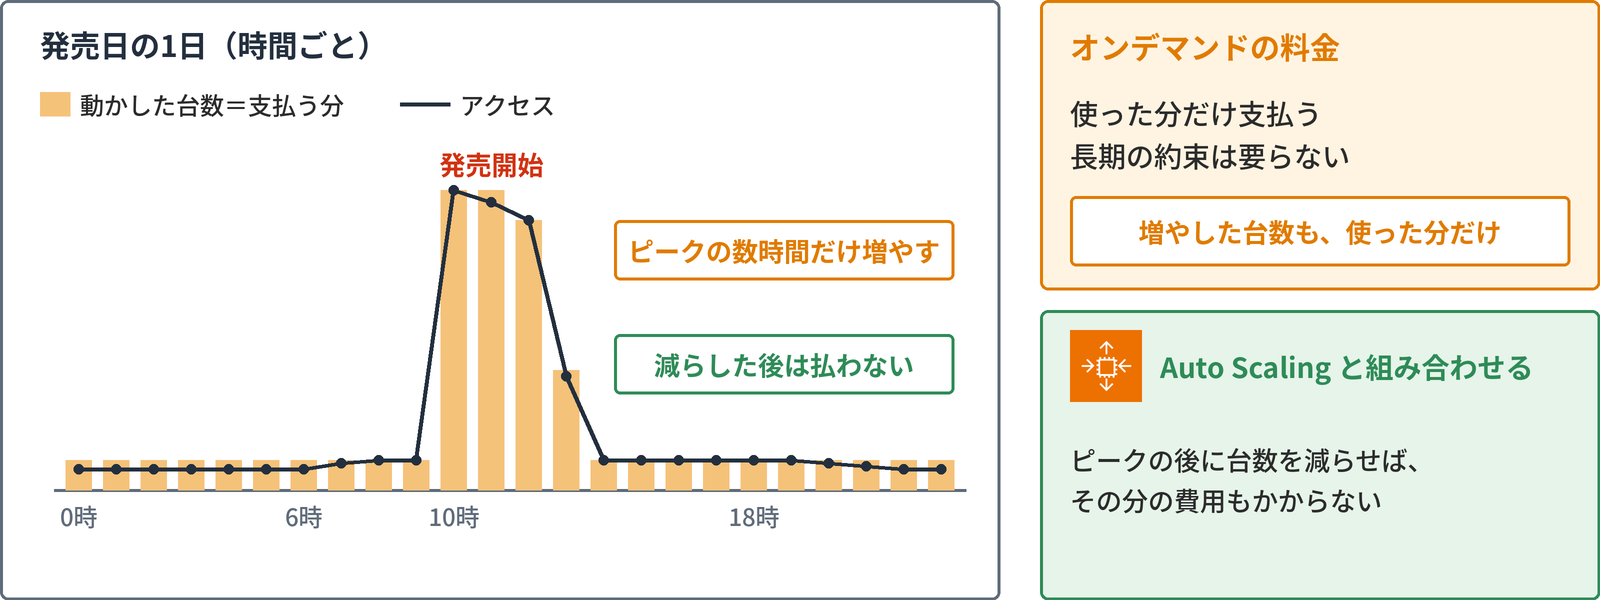
オンデマンドの料金は、使った分だけの支払いです。長期の約束は要りません。図は、発売日の1日の台数の動きです。増やしたインスタンスの費用がかかるのは、ピークの数時間だけです。ピークの後に台数を減らせば、その分の費用もかかりません。Auto Scaling と組み合わせると、コストを需要に合わせられます。
C:リザーブドインスタンスは一定の量向き(誤り)
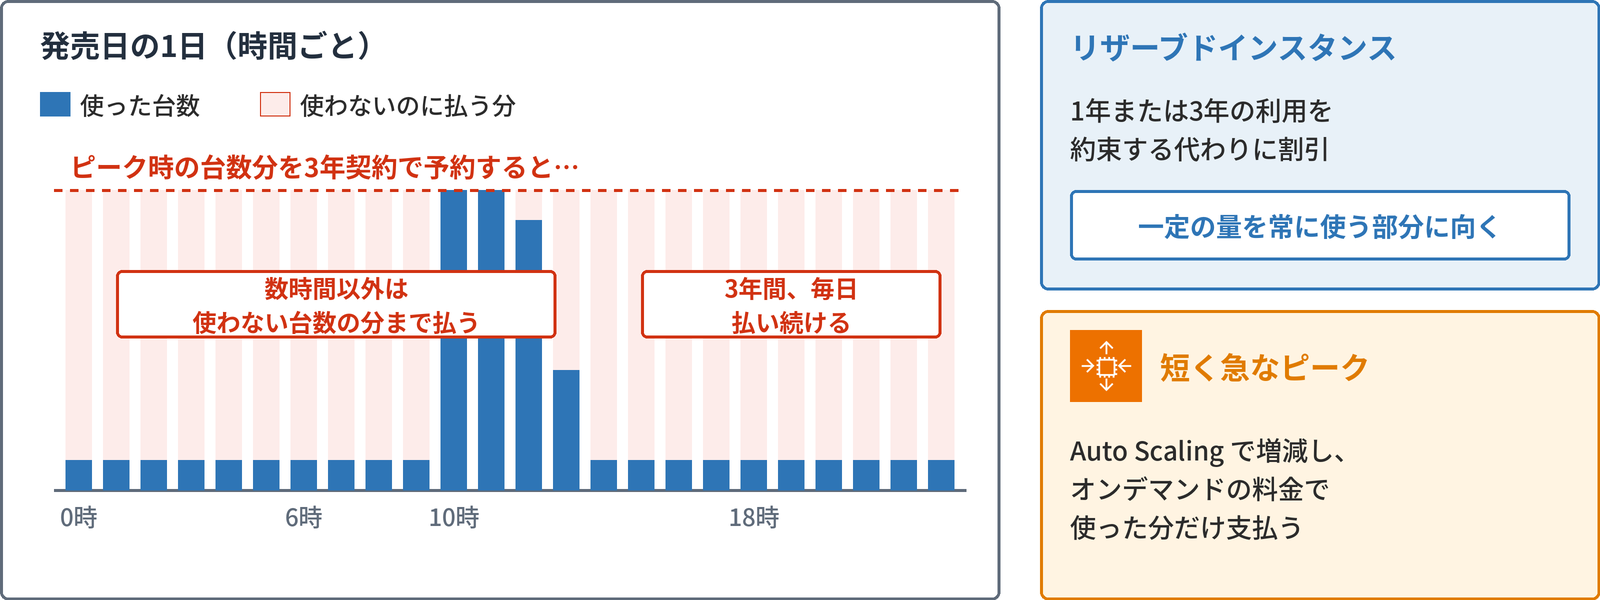
リザーブドインスタンスは、1年または3年の利用を約束する代わりに、割引を受ける仕組みです。一定の量を常に使う部分に向いています。
ピーク時の台数に合わせて3年分を約束すると、図のように、数時間以外は使わない台数の分まで、払い続けることになります。
D:Shield Advanced は DDoS 対策(誤り)
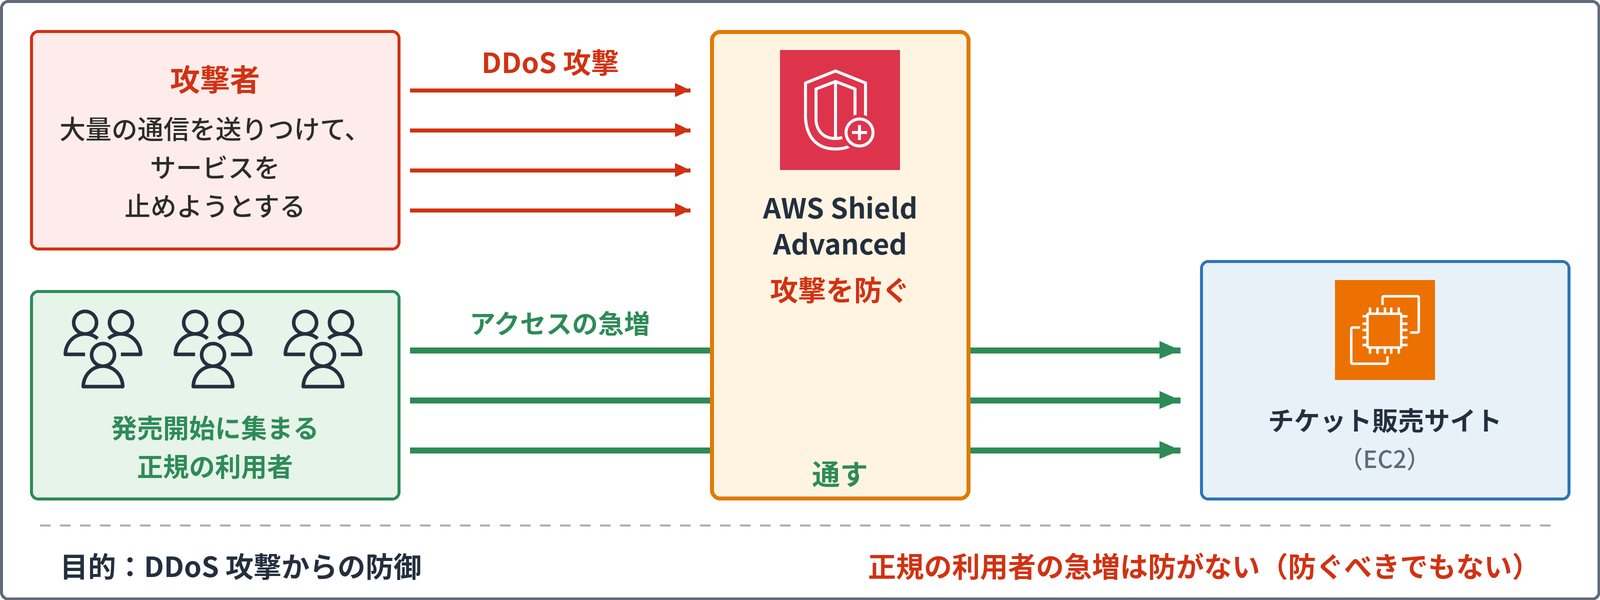
AWS Shield Advanced は、DDoS 攻撃から守るサービスです。DDoS 攻撃は、大量の通信を送りつけて、サービスを止めようとする攻撃です。
発売開始のアクセスの急増は、チケットを買いたい、正規の利用者によるものです。Shield Advanced は、これを防ぐものではなく、防ぐべきものでもありません。
E:CloudFront でも EC2 は必要(誤り)
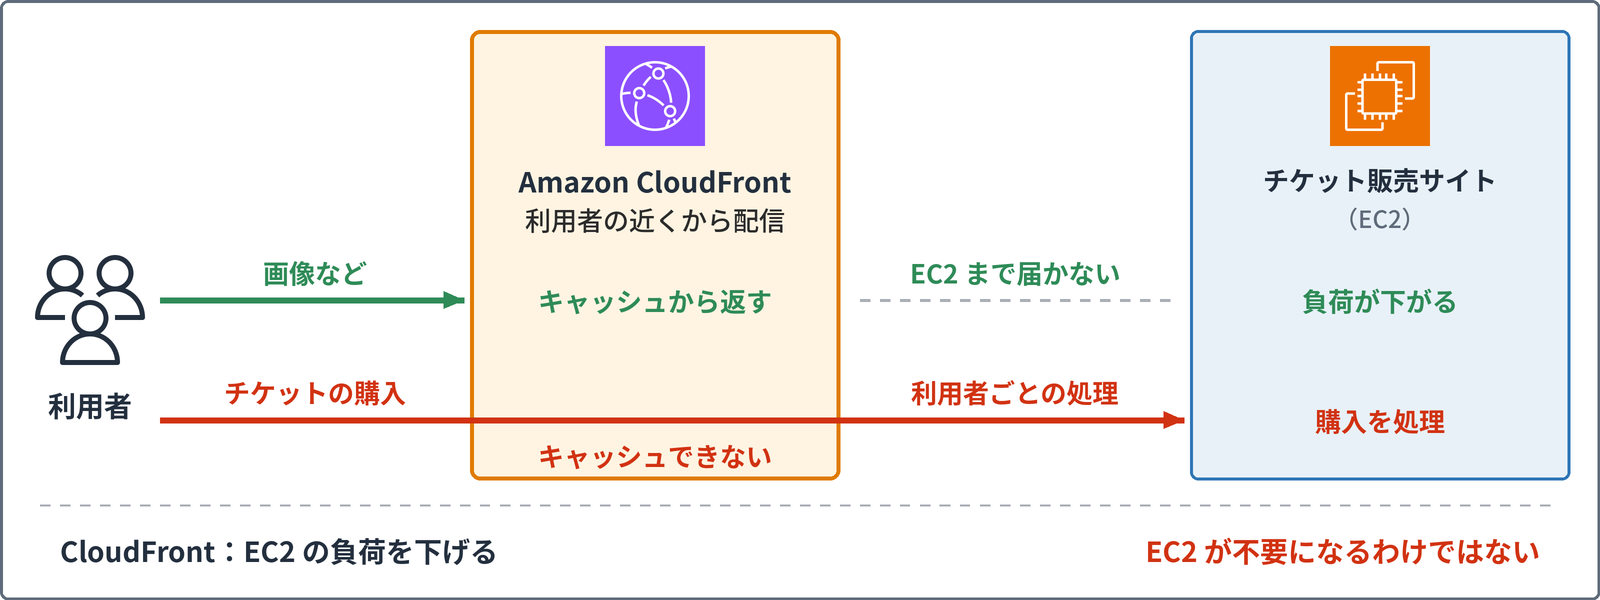
Amazon CloudFront は、画像などのコンテンツを、利用者の近くから配信するサービスです。キャッシュから返せる分だけ、元のサーバーである EC2 の負荷を下げられます。
ただし、チケットの購入のような、利用者ごとの処理はキャッシュできません。図のように、その処理は EC2 に届きます。EC2 が不要になるわけではありません。
問題文のキーワードから選ぶ
問題文のキーワードと、選ぶものを整理しておきます。「短いピーク、それ以外は少ない」なら Auto Scaling とオンデマンド、「一定・常時稼働・長期」ならリザーブドインスタンスや Savings Plans です。
| 問題文のキーワード | 選ぶもの |
|---|---|
| 短いピーク・それ以外は少ない | EC2 Auto Scaling + オンデマンド |
| 一定・常時稼働・長期 | リザーブドインスタンス・Savings Plans |
| 画像などを利用者の近くから配信 | Amazon CloudFront |
| DDoS 攻撃からの防御 | AWS Shield(Advanced) |
ポイント
- 短く急なピークには EC2 Auto Scaling + オンデマンド
- リザーブドインスタンスは 一定の量・常時稼働 の部分に向く
- CloudFront で負荷は下がるが、利用者ごとの処理には EC2 が要る
- Shield は DDoS 対策。正規の利用者の急増は防がない
Auto Scaling の仕組みと、オンデマンド・リザーブドインスタンスなどの購入オプションの違いは、講座の記事で詳しく解説しています。
講座の全14回は、連載の入口のページから順に読めます。
動画で見る
この回の内容を、YouTube の動画(約5分)でも解説しています。
連載の全回は、YouTube の再生リスト「CLF-C02 試験対策問題」にまとめています。
連載「CLF-C02 試験対策問題」
全回の目次と、読む順番・目的別の読み方は、CLF-C02 試験対策問題の入口のページにまとめています。
- 第1問 初期費用をかけずに始めるコストの利点(従量課金・規模の経済)
- 第2問 数分でグローバルに展開(世界同時公開と低い遅延)
- 第3問 高可用性(EC2 の複数 AZ 配置と RDS マルチ AZ)
- 第4問 クラウドの俊敏性(数分で作成・すぐに削除)
- 第5問 責任共有モデル(EC2 へのリホストで AWS に任せられること)
- 第6問 数時間だけのアクセスのピークに備える(EC2 Auto Scaling・オンデマンド)(この記事)
- 第7問 Well-Architected の6つの柱(信頼性・パフォーマンス効率)
- 第8問 信頼性の柱の設計原則(自動で復旧・水平方向のスケール)
- 第9問 持続可能性の柱の設計原則(使用率の最大化・マネージドサービス)
- 第10問 AWS CAF の変革ジャーニーのフェーズ(構想・連携・ローンチ・スケール)
- 第11問 AWS CAF のパースペクティブ(構成管理・パッチ管理はオペレーション)
- 第12問 移行のビジネスケース(Migration Evaluator)
- 第13問 AWS CAF のパースペクティブ(役割と組織の変化は人材)
- 第14問 サーバーをそのまま EC2 に移す(AWS Transform MGN)
- 第15問 ファイルの移行(AWS DataSync)
- 第16問 移行戦略の7つの R(リパーチェス・SaaS への乗り換え)
- 第17問 適切なサイズ設定(CPU は余り、メモリが不足)
- 第18問 責任共有モデル(Lambda と RDS)
- 第19問 最小権限の原則(IAM のポリシーと SCP)
- 第20問 責任共有モデル(EC2 と S3、AWS の責任)
- 第21問 共有統制の例(責任共有モデルの IT 統制)
- 第22問 コンプライアンスの資料と契約(AWS Artifact)
- 第23問 脅威の検出(Amazon GuardDuty)
- 第24問 脆弱性の継続的なスキャン(Amazon Inspector)
- 第25問 S3 の機密データの検出(Amazon Macie)
- 第26問 S3 の保管時の暗号化とキーの管理
- 第27問 だれが操作したかを調べる(AWS CloudTrail)
- 第28問 IAM ユーザーの認証情報の一覧(認証情報レポート)
- 第29問 EC2 のアプリケーションに権限を与える(IAM ロール)
- 第30問 データベースのパスワードの自動ローテーション(AWS Secrets Manager)
- 第31問 社員に一時的な認証情報を発行するサービス(AWS STS)
- 第32問 ルートユーザーでなければできない作業(アカウントの閉鎖・メールアドレスの変更)
- 第33問 アプリの会員のサインインとソーシャルログイン(Amazon Cognito)
- 第34問 同じ IP からの大量のリクエストを止める(AWS WAF のレートベースのルール)
- 第35問 追加料金なしの DDoS 保護(AWS Shield Standard)
- 第36問 他社のソフトウェアを AMI で使う(AWS Marketplace)
- 第37問 インストールなしでブラウザから AWS CLI を使う(AWS CloudShell)
- 第38問 同じ構成の環境をコードで何度でも作る(CloudFormation・CDK)
- 第39問 工場の中で AWS のサービスを動かすには(AWS Outposts)
- 第40問 世界の利用者の近くでキャッシュして配信(Amazon CloudFront)
- 第41問 コードを上げるだけで Web アプリを動かすサービス(AWS Elastic Beanstalk)
- 第42問 サーバーを管理せずにコンテナを動かす(AWS Fargate)
- 第43問 URL のパスで振り分けるロードバランサー(Application Load Balancer)
- 第44問 つながりを何段もたどるグラフデータベース(Amazon Neptune)
- 第45問 RDS の自動フェイルオーバーと読み取りの分離(マルチ AZ・リードレプリカ)
- 第46問 サーバーの管理なしにアクセスの増減に合わせるデータベース(Amazon DynamoDB)
- 第47問 セキュリティグループの特徴(ステートフル・インスタンス単位)
- 第48問 障害のときだけ別のリージョンへ DNS で切り替え(Route 53 のフェイルオーバールーティング)
- 第49問 今あるインターネット回線で、すぐに暗号化してつなぐ(AWS Site-to-Site VPN)
- 第50問 一部の管理者だけは解除できる削除の保護(S3 オブジェクトロックのガバナンスモード)
コメント