「オンプレで DNS や NTP、LDAP をずっと扱ってきました。AWS に移ったら、その知識は役に立たなくなるのでしょうか」
「AWS の勉強を始めたいのですが、サービスが多すぎて、何から手を付ければよいのか分かりません」
第13回では、Well-Architected フレームワークの6つの柱とトレードオフを見ました。最終回の第14回では、連載の軸にしてきた「オンプレで学んだ概念が、AWS では何に当たるか」を2枚の対応表にまとめます。DNS・TCP/IP・認証などのオンプレのテーマは、このブログの各連載(「DNS入門」「TCP/IP入門」など)で詳しく扱っています(これから公開するものもあります)。対応表には、その連載の回も添えます。
あわせて、全14回の振り返りと、今日から試す手順・公式の教材・資格・情報の追い方を扱います。
オンプレのテーマと AWS の対応
AWS の設定画面に並ぶ項目の多くは、オンプレで扱ってきた仕組みが「サービス」になったものです。ここでは、インフラの代表的なテーマごとに、AWS で何に当たるか、この連載のどの回で扱ったか、オンプレの仕組みを詳しく扱うこのブログの連載の回を並べます。学んだことはどこで使うか を確かめる表として使ってください。
対応表①:ネットワーク・名前解決・時刻・メール
| テーマ | AWS での対応 | この連載の回 | このブログの連載 |
|---|---|---|---|
| DNS | Route 53(権威 DNS・レジストラ)、Route 53 VPC Resolver(VPC の中のリゾルバー、VPC の CIDR の先頭+2。2025年11月に Route 53 Resolver から改称)、プライベートホストゾーン、Resolver エンドポイント(条件付き転送)、DNS Firewall | 第7回(VPC 内の DNS、Route 53、ルーティングポリシー) | DNS入門 第10回「クラウド・社内環境のDNS」 |
| 証明書 | ACM(無料のパブリック証明書、自動更新)、Private CA、KMS(HSM)、RDS の CA バンドル | 第9回(KMS、ACM)、第10回(DB への接続とセキュリティ) | 証明書入門 第9回「社内PKIとクラウド」 |
| メール(SMTP) | Amazon SES(メールの送信。受信は受信ルールで S3・Lambda へ渡す)、EC2 からの 25番の送信は既定で制限(申請で解除)、SNS のメール通知 | 第11回(アラーム・通知・イベント) | メール入門 第10回「クラウドと現代のメール」 |
| NTP | Amazon Time Sync Service(169.254.169.123)、DHCP オプションセットの ntp-servers | 第7回(DHCP オプションセット) | NTP入門 第7回「設計と推奨構成」の「クラウドの時刻」 |
| syslog | CloudWatch Logs+エージェント、S3+Athena、OpenSearch、CloudTrail(監査ログ) | 第11回(CloudWatch Logs、CloudTrail) | syslog入門 第9回「クラウドのログ」 |
| TCP/IP | VPC・サブネット・ルートテーブル、SG・NACL、リンクローカル(IMDS、Resolver、Time Sync)、エフェメラルポート、ENA | 第6・7回の全体、第3回(IMDS) | TCP/IP入門 第12回「通信の全体像とネットワーク機器」の「クラウドのVPCとの対応」 |
| HTTP | ALB(L7)、CloudFront(キャッシュの制御)、WAF、X-Forwarded-For、API Gateway | 第4回(ELB)、第7回(CloudFront)、第9回(WAF) | HTTP入門 第10回「プロキシー・ロードバランサー・CDN 後編」の「クラウドのサービスとの対応」 |
| ストレージ | EBS(SAN)、インスタンスストア(DAS)、EFS・FSx(NAS)、S3(オブジェクト) | 第5回の全体 | ストレージ入門 第11回「仮想化・クラウドのストレージ」 |
| バックアップ | EBS スナップショット(増分)、AWS Backup(Vault Lock)、RDS の PITR、RPO・RTO と DR の戦略 | 第5回(EBS スナップショット、AWS Backup)、第10回(バックアップと災害対策) | バックアップ入門 第9回「クラウドとSaaSのバックアップ」 |
| NFS | EFS(NFSv4.1)、FSx for ONTAP・FSx for OpenZFS | 第5回(EFS、FSx) | NFS入門 第11回「仮想化・コンテナ・クラウドのNFS」 |
| SNMP | 使わない。CloudWatch のメトリクス+エージェント、VPC Flow Logs(xFlow に相当) | 第11回(CloudWatch のメトリクス、監視の考え方の変化) | SNMP入門 第10回「周辺技術と最新動向」の「クラウドでの監視」 |
| FTP | Transfer Family(マネージドの SFTP・FTPS・FTP)、S3 への直接の転送 | 第5回(データ移行・ハイブリッド接続) | FTP入門 第11回「安全なファイル連携と最新動向」の「AWS Transfer Family」 |
対応表②:認証・ディレクトリ・DB・その他
| テーマ | AWS での対応 | この連載の回 | このブログの連載 |
|---|---|---|---|
| SSH | EC2 のキーペア、EC2 Instance Connect(Endpoint)、Session Manager(SSH が不要)、Transfer Family の SFTP | 第3回(インスタンスへのログインの手段)、第11回(Systems Manager) | SSH入門 第10回「運用と最新動向 後編」の「クラウドの代替手段」 |
| LDAP | Managed Microsoft AD(LDAP。Simple AD は新しい顧客の受け付けを停止)、Entra ID は LDAP に非対応(Entra Domain Services) | 第8回(Directory Service)、第9回(Azure との対応表) | LDAP入門 第10回「OS・アプリとの連携 後編」の「クラウドの LDAP」 |
| Kerberos | STS の一時的な認証情報(チケットと同じ発想)、RDS・FSx の Kerberos 認証(Managed AD) | 第8回(STS と AssumeRole)、第10回(DB への接続とセキュリティ) | Kerberos入門 第12回「NTLMと最新動向」の「クラウドの Kerberos」 |
| Active Directory | Managed Microsoft AD、AD Connector、FSx for Windows の AD 統合、シームレスなドメイン参加、DHCP オプションセットで DNS を配る | 第7回(DHCP オプションセット)、第8回(Directory Service) | Active Directory入門 第13回 |
| POP・IMAP | Amazon WorkMail(マネージドのメール。2026年4月30日で新規の受け付けを終え、2027年3月31日にサポート終了の予定)、SES はメールボックスを持たない(受信はルールで S3・Lambda へ渡す) | ― | POP・IMAP入門 第13回(クラウドとこれから) |
| フェデレーション | IAM Identity Center(SAML・SCIM)、AssumeRoleWithSAML・AssumeRoleWithWebIdentity、Cognito、OIDC(GitHub Actions) | 第8回(STS と AssumeRole、IAM Identity Center と SAML) | フェデレーション入門 第13回(クラウド・アプリとの連携) |
| SMB | FSx for Windows File Server(AD 統合、DFS)、FSx for ONTAP、Storage Gateway(File) | 第5回(FSx、データ移行・ハイブリッド接続) | SMB入門 第16回(クラウド・NAS・移行) |
| RADIUS | Managed AD の RADIUS による MFA(対象のサービスは AWS の文書で確かめる)、IAM の MFA | 第8回(ルートユーザーの保護と MFA、AWS Directory Service) | RADIUS入門 第17回「VPN の認証と MFA の制約」 |
| RDB・SQL | RDS・Aurora(マルチ AZ=同期、リードレプリカ=非同期)、DynamoDB との使い分け、RDS Proxy | 第10回の全体 | RDB・SQL入門 第12回「バックアップと移行」・第13回「レプリケーションと冗長化」、第15回「DB の選択肢と動向」 |
| DHCP | VPC の DHCP オプションセット(IP は ENI に固定で、DHCP は通知の役)、IPv6 も DHCPv6 で配る(SLAAC は使えない) | 第7回(DHCP オプションセット) | DHCP入門 第17回「クラウドの DHCP」 |
| 文字コード | S3 のオブジェクトのキーは UTF-8(ユーザー定義のメタデータは US-ASCII が前提)、CloudWatch Logs は UTF-8 が前提、RDS の文字セットの設定(パラメーターグループの character_set_server) | 第10回(RDS の概要) | 文字コード入門 第12回「ファイル名と ZIP」の「OS ごとのファイル名」、第13回「ログと CSV」の「ログの文字コードと集約」、第15回「データベースの文字」の「何段で決まるかと二重変換」 |
| よくあるつまずき | ―(この連載で取り上げたつまずき) | 第7回(ネットワークのよくあるつまずき)、第12回(コストのよくあるつまずき、運用のよくあるつまずき) | ― |
冒頭の1つ目の相談への答えがこれです。オンプレの知識は役に立たなくなるどころか、AWS の設定項目の意味を読み解く土台 になります。Route 53 VPC Resolver の転送ルールは DNS の条件付き転送、DHCP オプションセットは DHCP のオプション、Time Sync Service はリンクローカルの NTP サーバー、Session Manager は踏み台と SSH の置き換えです。変わるのは「自分で立てて運用していたものが、設定するサービスになる」ことと、SNMP のように 使えなくなるもの があることです。表の右の列の連載で仕組みを確かめておくと、AWS の画面で迷う時間が減ります。
連載の振り返り
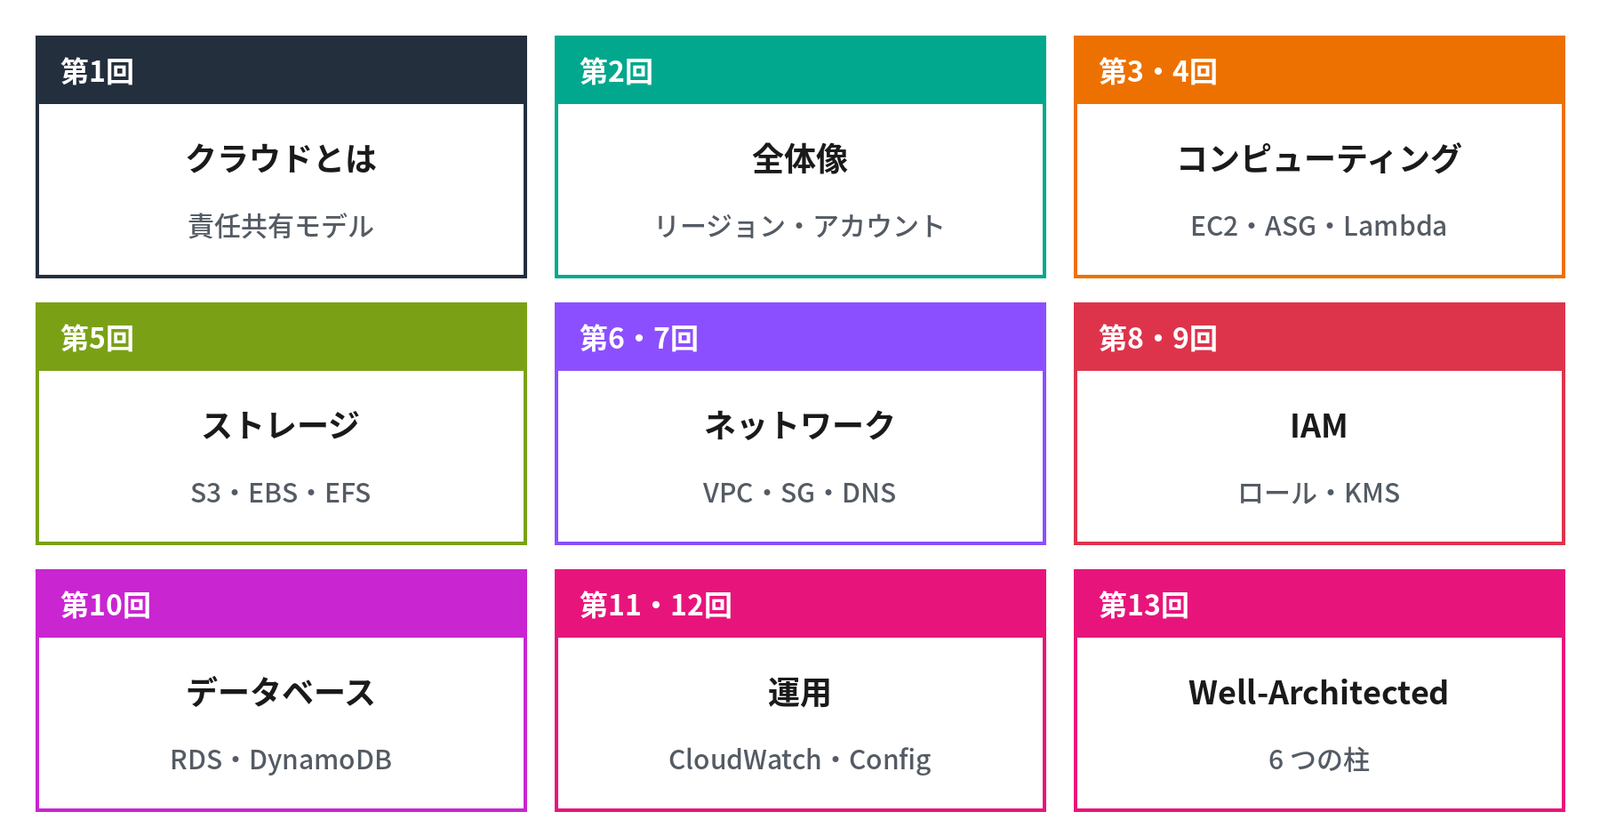
全14回で扱った内容を振り返ります。
- クラウドの本質(第1回):仮想化ではなく「セルフサービス・計測・弾力性」という利用の形態(NIST の5つの特徴)。CAPEX → OPEX、分単位の増減、使い捨てできるサーバー
- 責任共有モデル(第1回):AWS が守る範囲と自分が守る範囲。マネージドを選ぶほど境界は AWS 側へ動くが、データ・IAM・設定は常に自分の責任
- AWS の全体像(第2回):リージョン・AZ、アカウントとルートユーザー、料金の構成要素
- コンピューティング(第3・4回):EC2(Nitro、Graviton、タイプの読み方、購入オプション)、Auto Scaling、ELB、ECS・EKS、Lambda。処理ごとに使い分ける
- ストレージ(第5回):S3(強い整合性、ストレージクラス、アクセス制御)、EBS(gp3、スナップショット)、EFS・FSx。用途で選ぶ
- ネットワーク(第6・7回):VPC の CIDR の設計、サブネット=1つの AZ、IGW・NAT の向き、SG(ステートフル・参照)と NACL、VPC の中の DNS、エンドポイント、VPN・Direct Connect、Route 53、CloudFront
- IAM とセキュリティ(第8・9回):ロール+一時的な認証情報、ポリシーの評価の順序、MFA、Identity Center、Organizations・SCP、KMS、ACM、GuardDuty・Security Hub
- データベース(第10回):マネージドの意味、マルチ AZ(可用性)とリードレプリカ(性能)、Aurora、DynamoDB、DR の段階
- 運用・コスト(第11・12回):CloudWatch(メモリは自分で送る)、CloudTrail、Config、Systems Manager、タグ、転送料金、Budgets、Control Tower、IaC
- Well-Architected(第13回):6つの柱はトレードオフ。「意識して選び、記録する」
学習の進め方と持ち帰り
冒頭の2つ目の相談への答えがこれです。サービスの一覧を端から覚えるのではなく、小さな構成を自分の手で作り、壊し、もう一度コードで作る ところから始めます。
- 今日から:AWS のアカウント(無料プラン)を作り、Budgets を設定してから、VPC → EC2 → S3 → RDS を第7回の演習「3層 Web システムの VPC 設計」の構成で手で作り、最後に CloudFormation で同じものを作って比べる
- 公式の教材:AWS Skill Builder(無料のコースが多数)、AWS Well-Architected Framework(日本語のドキュメント)、AWS 料金計算ツール(Pricing Calculator)、AWS Black Belt Online Seminar(日本語のサービス別の解説スライド・動画)
- 資格の入口:AWS Certified Cloud Practitioner(この連載の範囲+α)→ AWS Certified Solutions Architect – Associate(第3〜13回を深掘り)。Azure なら AZ-900 → AZ-104
- 情報の追い方:AWS What’s New(週に数十件の更新)、re:Invent(毎年 12月)の発表、AWS Health(自分のアカウントへの影響)を追う。この連載の数値・料金は2026年9月時点 で、1年で変わる前提で確かめる
- オンプレのテーマとの往復:この回の対応表を手元に置き、AWS の設定画面で見慣れない項目が出たら「オンプレでは何だったか」をこのブログの各連載で確かめる。逆にオンプレの連載を読むときは「AWS では何か」を考えてみる
- 次に学ぶとよいテーマ:Azure の基礎(この連載の Azure との対応表を軸に)、コンテナの基礎(ECS・EKS)、IaC の実践(CloudFormation・Terraform)、AWS 上のセキュリティ運用(GuardDuty・Security Hub の実務)
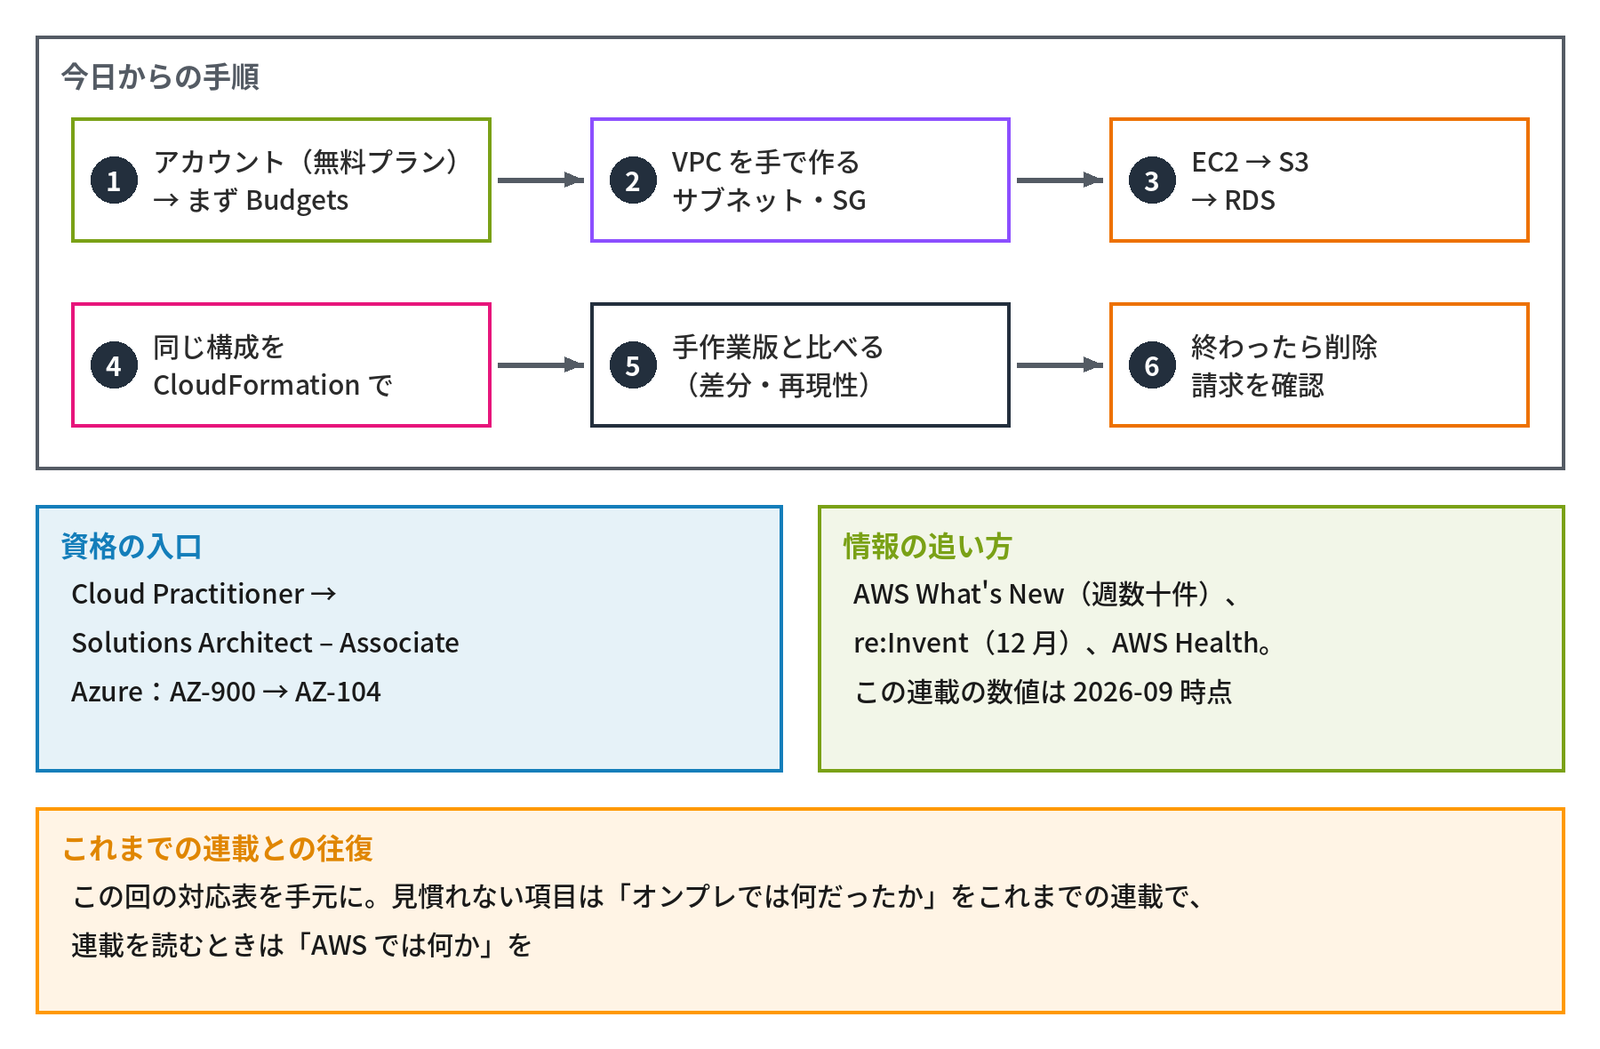
手順の最後の「終わったら削除し、請求を確かめる」まで行って、1回の練習です(第12回「コストのよくあるつまずき」)。
考えてみよう
- 対応表の中から、自分が仕事で一番よく扱うテーマを1つ選び、AWS ではどのサービスのどの設定項目に当たるかを、3つ挙げてみてください
- 対応表で「使わない」「使えない」とされたもの(SNMP、IPv6 の SLAAC など)は、AWS では代わりに何を使いますか
- 「今日から」の手順を、1日で試す計画を立ててみてください。Budgets の予算額はいくらにし、最後に何を削除すれば課金が止まりますか
- この連載で扱った数値・料金のうち、変わっていそうなものを1つ選び、公式のページで今の値を確かめてみてください
ヒント:1・2は「対応表①」「対応表②」、3は「学習の進め方と持ち帰り」と第12回「コストのよくあるつまずき」、4は「学習の進め方と持ち帰り」の「情報の追い方」を見直してください。
まとめ
- オンプレの DNS・NTP・syslog・SSH・LDAP などは、AWS では 設定するサービス になる。仕組みの知識が 設定項目を読み解く土台
- SNMP や IPv6 の SLAAC のように、AWS では使えないもの もある。代わりの手段(CloudWatch、DHCPv6)を知っておく
- 対応表を手元に置き、オンプレと AWS を往復して 学ぶ
- 学び始めは Budgets → 小さな構成を手で作る → CloudFormation で作り直す → 削除して請求を確認
- 数値・料金は 2026年9月時点。What’s New・re:Invent・AWS Health で追い続ける
最後に、この連載から持ち帰ってほしい3点です。
- 責任共有モデル:マネージドを選んでも、データ・IAM・設定は常に自分の責任
- ネットワーク:「サブネット=1つの AZ」「SG は参照で書く」「S3 へは NAT ではなくエンドポイント」
- Well-Architected:6つの柱はトレードオフ。何を優先し何を捨てたかを記録する
全14回の「クラウド入門」は、これで終わりです。
連載「クラウド入門」全14回
- クラウドとは(定義・歴史・責任分界)
- AWSの全体像
- コンピューティング 前編(EC2・Nitro・インスタンスタイプ・AMI・IMDS)
- コンピューティング 後編(課金と購入オプション・Auto Scaling・ELB・コンテナ・Lambda)
- ストレージ
- ネットワーキング 前編(VPC・サブネット・SG・NACL)
- ネットワーキング 後編(DNS・接続・Route 53・CloudFront)
- IAMとセキュリティ 前編(IAM・ポリシー・STS・ID連携・Organizations)
- IAMとセキュリティ 後編(KMS・シークレット・ACM・検知と防御)
- データベース
- 運用・監視・コスト 前編(CloudWatch・CloudTrail・Config・SSM)
- 運用・監視・コスト 後編(タグ・転送料金・コスト管理・Control Tower・IaC)
- Well-Architectedフレームワーク
- これまでのテーマとAWSの対応・まとめ(この記事)
コメント