「ALB・NLB・GWLB と、名前が似ていて、どのロードバランサーを選べばよいのか分かりません」
「Route 53 の加重ルーティングでも、リクエストを2つのグループに分けられるのではないですか」
AWS Certified Cloud Practitioner(試験コード CLF-C02。以下 CLF)では、ロードバランサーの種類を、扱う通信の層と用途から選び分ける問題が出ます。「URL のパスで振り分ける」という要件が出たら、HTTP・HTTPS の中身を見るレイヤー7のロードバランサーが手がかりです。
この記事は、CLF の練習問題を1問ずつ解説する連載の第43問です。問題は筆者が試験の範囲に合わせて作ったもので、実際の試験の問題ではありません。まず自分で答えを選んでから、解説を読んでください。
▶ この回の内容は、YouTube の動画(約5分)でも見られます(記事の最後にも埋め込んであります)。
問題
ある企業は、ショッピングサイトを複数のアベイラビリティーゾーンの Amazon EC2 インスタンスで動かしています。商品ページを表示するサーバーのグループと、注文を受け付ける API のサーバーのグループを分けて運用しており、1つのドメインで受けた HTTPS のリクエストのうち、URL のパスが「/api/」で始まるものは API のサーバーに、それ以外は商品ページのサーバーに振り分けたいと考えています。この要件を満たす AWS のサービスはどれですか。
- A. Gateway Load Balancer
- B. Amazon Route 53 の加重ルーティング
- C. Application Load Balancer
- D. Network Load Balancer
答えを決めたら、下を開いてください。
正解を見る(クリックで開きます)
正解:C
Application Load Balancer は、レイヤー7で HTTP・HTTPS のリクエストの中身を見て、URL のパスやホスト名で振り分けるルールを書けます。パスが /api/ で始まるものを API のサーバーへ、それ以外を商品ページのサーバーへ送れます。
正解は C
正解は C(Application Load Balancer)です。
- HTTP や HTTPS のリクエストの中身を見て振り分けるロードバランサー
- URL のパスやホスト名で、振り分けるルールを書ける
ここから、選択肢を1つずつ見ていきます。
選択肢ごとの解説
A:GWLB は仮想アプライアンス用(誤り)
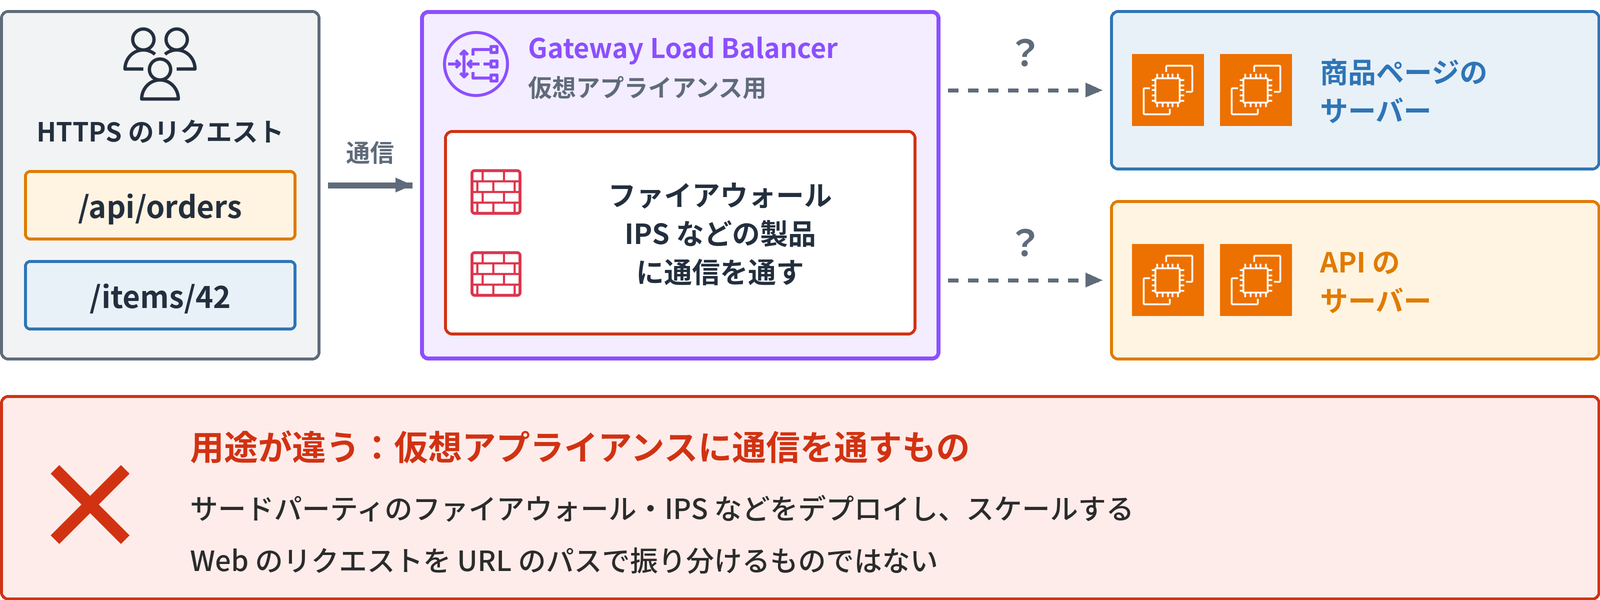
Gateway Load Balancer(略して GWLB)は、仮想アプライアンスに通信を通すためのロードバランサーです。仮想アプライアンスとは、図のような、ファイアウォールや侵入防止システムの IPS などの、サードパーティの製品です。これらをデプロイして、スケールするために使います。Web のリクエストを URL のパスで振り分けるものではありません。
B:Route 53 の加重は URL を見ない(誤り)
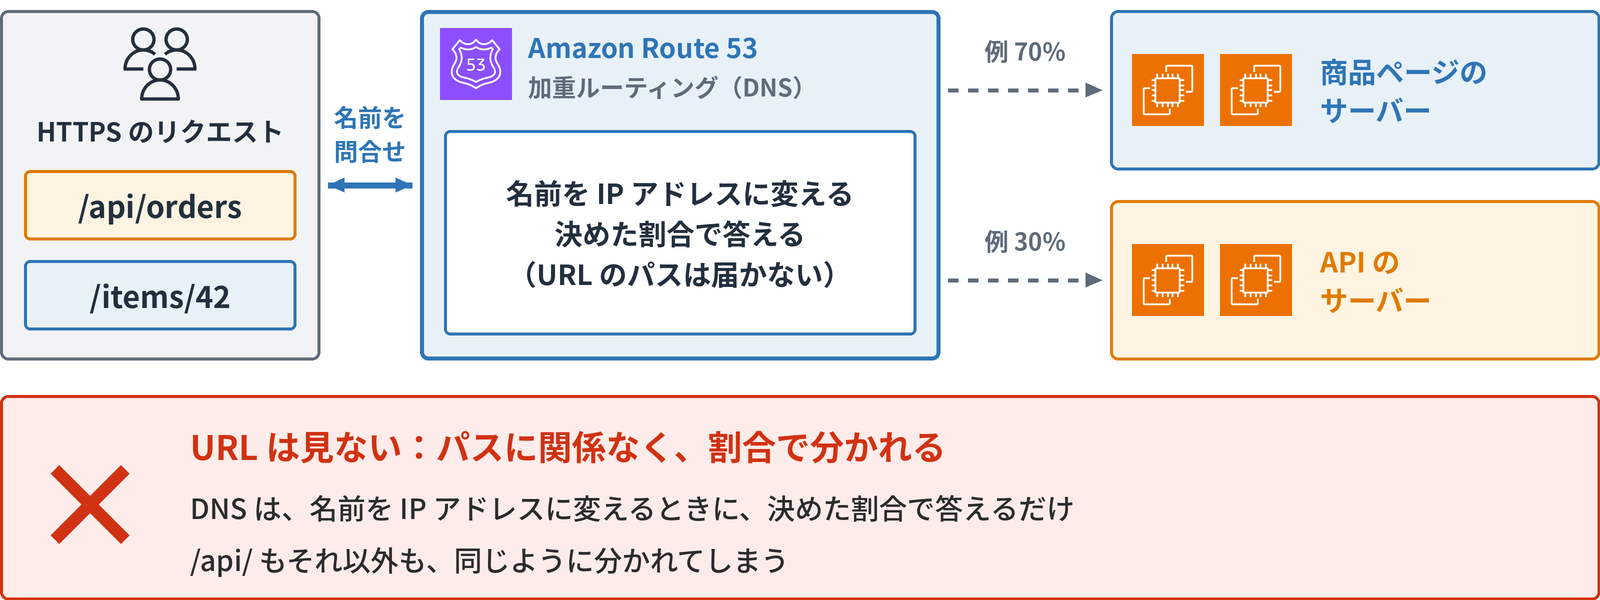
Amazon Route 53 の加重ルーティングは、DNS の応答で、決めた割合でリソースに振り分けます。図の右のように、たとえば7割と3割に分けられます。ただし、DNS は名前を IP アドレスに変えるだけで、HTTP のリクエストの URL のパスは見ません。そのため、/api/ で始まるリクエストも、それ以外も、同じように分かれてしまいます。
C:ALB は URL のパスで振り分け(正解)
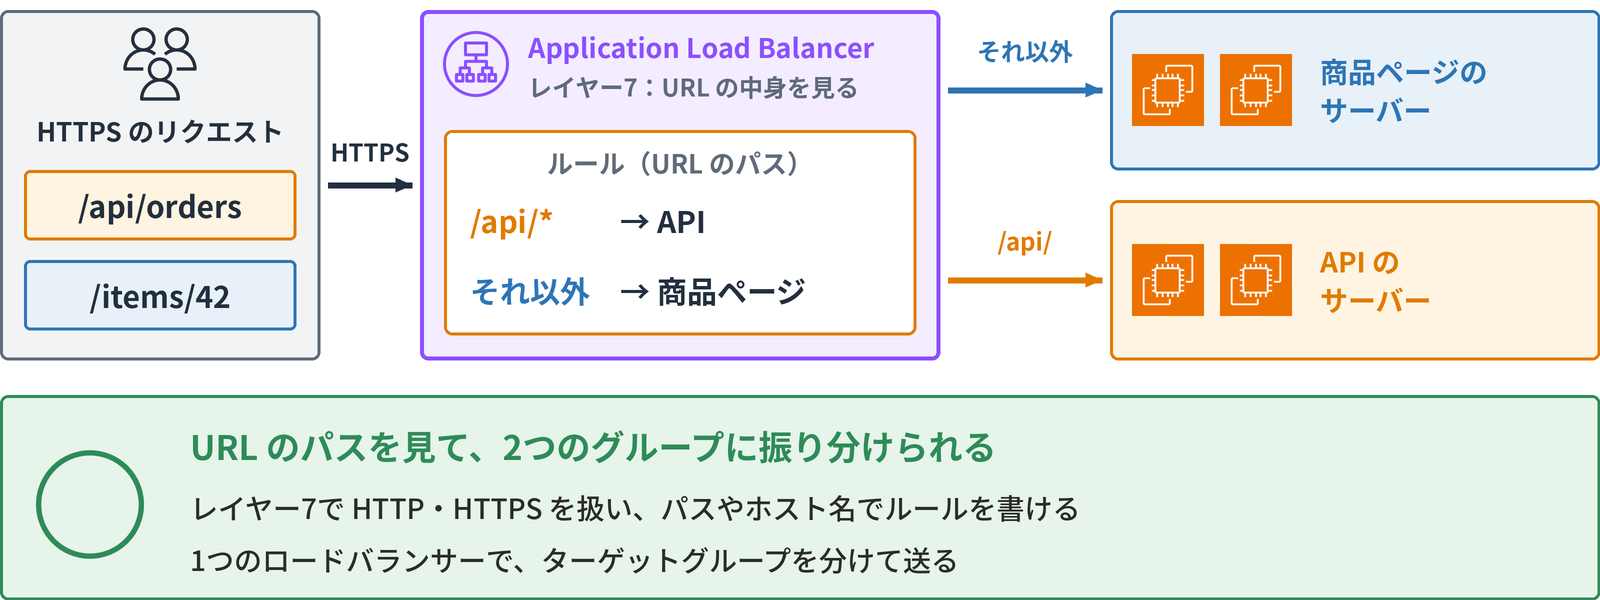
Application Load Balancer(略して ALB)は、OSI のレイヤー7、つまりアプリケーション層で動くロードバランサーです。HTTP や HTTPS のリクエストの中身を見て、URL のパスやホスト名で振り分けるルールを書けます。
図のように、パスが /api/ で始まるものは API のサーバーのターゲットグループに、それ以外は商品ページのサーバーのターゲットグループに送ります。1つのロードバランサーで、2つのグループに振り分けられます。
D:NLB はレイヤー4、パスは見ない(誤り)
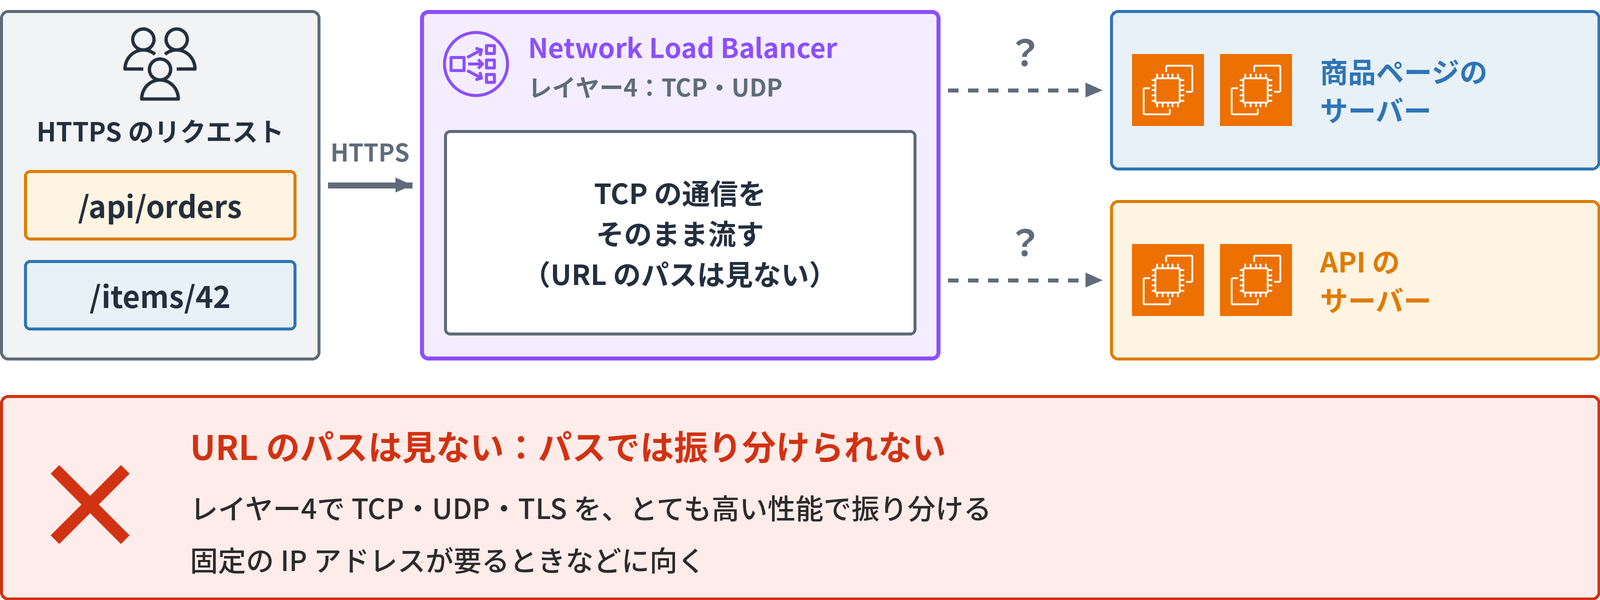
Network Load Balancer(略して NLB)は、レイヤー4、つまりトランスポート層で動くロードバランサーです。TCP や UDP の通信を、とても高い性能で振り分けるので、固定の IP アドレスが要るときなどに向いています。ただし、HTTP のリクエストの中身は見ないので、URL のパスで振り分けることはできません。
Elastic Load Balancing の3つの種類
Elastic Load Balancing の3つの種類を、扱う層と用途で整理します。URL のパスやホスト名で振り分けるなら、レイヤー7の Application Load Balancer です。レイヤー4の Network Load Balancer は TCP・UDP・TLS の通信を、レイヤー3の Gateway Load Balancer は仮想アプライアンスへの通信を扱います。
| レイヤー | 扱う通信・用途 | |
|---|---|---|
| Application Load Balancer | 7 | HTTP・HTTPS・gRPC。パスやホスト名で振り分け |
| Network Load Balancer | 4 | TCP・UDP・TLS。高い性能、固定の IP アドレス |
| Gateway Load Balancer | 3 | ファイアウォール・IPS などの仮想アプライアンス用 |
どれも1つのリージョンの中で、複数の AZ(アベイラビリティーゾーン)のターゲットに振り分けます。
ポイント
- URL のパスやホスト名で振り分ける = Application Load Balancer(レイヤー7)
- Network Load Balancer はレイヤー4。TCP・UDP を高い性能で振り分け、パスは見ない
- Gateway Load Balancer は仮想アプライアンス用。Route 53 の加重は DNS で割合に分けるだけ
ロードバランサーの目的と、ALB・NLB・GWLB の種類は、講座の記事で詳しく解説しています。
講座の全14回は、連載の入口のページから順に読めます。
動画で見る
この回の内容を、YouTube の動画(約5分)でも解説しています。
連載の全回は、YouTube の再生リスト「CLF-C02 試験対策問題」にまとめています。
連載「CLF-C02 試験対策問題」
全回の目次と、読む順番・目的別の読み方は、CLF-C02 試験対策問題の入口のページにまとめています。
この記事を含むまとまり(第43〜48問 ロードバランサー・データベース・DNS):
- 第43問 URL のパスで振り分けるロードバランサー(Application Load Balancer)(この記事)
- 第44問 つながりを何段もたどるグラフデータベース(Amazon Neptune)
- 第45問 RDS の自動フェイルオーバーと読み取りの分離(マルチ AZ・リードレプリカ)
- 第46問 サーバーの管理なしにアクセスの増減に合わせるデータベース(Amazon DynamoDB)
- 第47問 セキュリティグループの特徴(ステートフル・インスタンス単位)
- 第48問 障害のときだけ別のリージョンへ DNS で切り替え(Route 53 のフェイルオーバールーティング)
コメント