「VPC、サブネット、ゲートウェイ、ルートテーブル……ネットワークの言葉が初めて聞くものばかりで、第06回は難しそうです。そもそも IP アドレスもよく分かっていないのですが、大丈夫ですか」
「ネットワークのサービスが、VPN、Direct Connect、Route 53、CloudFront とたくさんあります。何から押さえればいいのですか」
どちらも、AWS のネットワークを学び始めた人から出やすい質問です。答えは、1つ目は 「大丈夫。IP アドレス(ネットワークの中の住所にあたる番号)、ルーティング(宛先を見て送り先を決めること)、ポート(サーバーの窓口の番号)の3つを先にそろえれば、VPC の説明は読める」、2つ目は 「この回のサービスは3つのグループに分けて考える。AWS の中の自分専用のネットワーク(VPC の仕組み)、その外とつなぐもの、名前で見つけて利用者に届けるもの。◎ は仕組みまで、○ は用途を1行で押さえる」 です。この記事では、その土台と地図を順に見ていきます。
この記事は、AWS クラウドプラクティショナー試験対策講座(AWS Certified Cloud Practitioner、試験コード CLF-C02。以下 CLF)の第06回①です。第06回は「ネットワーク」の回で、試験ガイドの分野 3 のタスク 3.5(AWS のネットワークサービスを特定する)を扱います。この回のスライドを、読みやすい長さに分けて、次の8本の記事にしています。
- 第06回①(この記事):ネットワークの基本(この回のねらい、この講座について、前の回の振り返り、IP アドレスとネットワークの範囲、ルーティングとゲートウェイ、ポートとプロトコル、この回のサービスの地図)
- 第06回②:VPC とサブネット(Amazon VPC とは、サブネット、パブリックサブネットとプライベートサブネット、インターネットゲートウェイ、NAT ゲートウェイ、ルートテーブル)
- 第06回③:セキュリティグループとネットワーク ACL(セキュリティグループ、ネットワーク ACL、2つの違い、VPC フローログ、VPC の全体を見る)
- 第06回④:VPC の外とつなぐ(つなぐ先は3つ、AWS Transit Gateway、AWS PrivateLink、オンプレミスとつなぐ方法)
- 第06回⑤:VPN と Direct Connect(AWS Site-to-Site VPN、AWS Client VPN、AWS Direct Connect、VPN と Direct Connect の比べ方)
- 第06回⑥:DNS と Route 53(DNS とドメイン名、Amazon Route 53、Route 53 のルーティングの方法)
- 第06回⑦:CloudFront と Global Accelerator(エッジロケーションとキャッシュ、Amazon CloudFront、CloudFront の使いどころ、AWS Global Accelerator、CloudFront と Global Accelerator の違い)
- 第06回⑧:第06回のまとめ(この回の見分け方、要点、参考資料、次の回の予告)
この回のねらい
第06回は、分野 3 のうち、タスク 3.5 を扱う回です。前提の知識は要りません。「IP アドレス」「ゲートウェイ」「ポート」といった言葉も、この記事の後半で先に説明します。ねらいは次の4つです。
- ねらい① VPC の部品:Amazon Virtual Private Cloud(Amazon VPC)の部品であるサブネット・インターネットゲートウェイ・NAT ゲートウェイ・ルートテーブルが、それぞれ何をするかを説明できる
- ねらい② VPC の守り:セキュリティグループとネットワーク ACL(アクセスコントロールリスト)の違いを説明できる
- ねらい③ 外とのつなぎ方:AWS Transit Gateway・AWS PrivateLink・AWS Site-to-Site VPN・AWS Client VPN(VPN は仮想プライベートネットワークの略)・AWS Direct Connect を、つなぐ相手と条件から選び分けられる
- ねらい④ 名前と配信:Amazon Route 53・Amazon CloudFront・AWS Global Accelerator を区別できる
- 試験との対応:分野 3 クラウドテクノロジーとサービスのタスク 3.5「AWS のネットワークサービスを特定する」
ねらい①〜④は、このあと同じ順に扱います。ねらい①は第06回②、ねらい②は第06回③、ねらい③は第06回④と⑤、ねらい④は第06回⑥と⑦です。第06回⑧で、見分け方としてまとめます。
タスク 3.5 の対象スキルは、VPC の部品・VPC のセキュリティ・Route 53 の目的・AWS へのつなぎ方の4つです。試験ガイドでは、対象知識が「AWS のネットワークサービス」、対象スキルが次の4つとして書かれています。この回は、その4つをすべて扱います。
| 対象スキル(試験ガイドの言い方) | 主に扱う記事 |
|---|---|
| VPC コンポーネントの特定(サブネット、ゲートウェイなど) | 第06回② |
| VPC でのセキュリティの理解(ネットワーク ACL、セキュリティグループ、Amazon Inspector など) | 第06回③(Inspector は第10回⑧) |
| Amazon Route 53 の目的の理解 | 第06回⑥ |
| AWS へのネットワーク接続オプションの特定(AWS VPN、AWS Direct Connect など) | 第06回④・第06回⑤ |
出典(2026年10月26日時点):試験ガイド コンテンツ分野 3
この講座について
この講座の対象・進め方・情報の時点を、この回の最初にもう一度整理しておきます。
- 対象:AWS とネットワークの未経験者・初心者。IP アドレスなどの言葉も、出てきたところで説明する
- 進め方:説明だけの講座。演習はなく、画面操作の手順は最小限にする
- 全体:全14回のうちの第06回。前の第05回はストレージ、次の第07回はデータベース。全体の地図は第01回④の「全14回の地図」の節
- 非公式:この連載は AWS の公式の資料ではない。AWS の文書は写さず、自分の言葉で説明する
- 試験の情報:2026年10月26日時点のもの。変わることがあるので、受験の前に AWS の公式ページで確かめる
Amazon Web Services、AWS は Amazon.com, Inc. またはその関連会社の商標です。試験の仕様は AWS 公式の情報(試験ガイド、AWS 認定のページ)に基づき、出典は各節の補足と、第06回⑧の参考資料に示します。
前の回の振り返り
第06回は、第05回で見たストレージ(データやサーバーを置く場所)へ、どの通り道で届くかを学ぶ回です。ここは振り返りで、詳しくは第05回で扱いました。この回に必要な形に絞って、先に思い出しておきます。
- ストレージの種類は3つ:ブロック=Amazon EBS、ファイル=Amazon EFS・FSx、オブジェクト=Amazon S3(第05回①の「ブロック・ファイル・オブジェクト」の節)
- EBS とインスタンスストア:Amazon EC2 のブロックストレージ。EBS は残り、インスタンスストアは消える(第05回②の「EBS とインスタンスストアの違い」の節)
- Amazon S3:オブジェクトストレージ。ストレージクラスで保存の費用を下げる(第05回③の「ストレージクラスの考え方」の節)
- Amazon EFS・Amazon FSx:共有できるファイルストレージ。複数のサーバーから使うなら EFS、Windows や特定の製品と同じ使い勝手なら FSx(第05回⑤の「Amazon EFS」「Amazon FSx」の節)
- AWS Storage Gateway:オンプレミス(自社の建物やデータセンターに置き、自社で持つ設備)から使うなら Storage Gateway(第05回⑤の「AWS Storage Gateway」の節)
- AWS Backup・AWS Elastic Disaster Recovery:バックアップをまとめて管理するなら Backup、別の場所で復旧するなら Elastic Disaster Recovery(第05回⑥の「AWS Backup」「AWS Elastic Disaster Recovery」の節)
- この回へのつなぎ:データやサーバーを置く場所の次は、そこへどの通り道で届くか
詳しくは第05回で扱いました。第06回は、AWS の中に作るネットワーク(VPC)と、その外とのつなぎ方、名前で届ける仕組みを学びます。
IP アドレスとネットワークの範囲
ここからは、AWS のネットワークを学ぶ前に、最低限の言葉をそろえます。最初は、IP アドレスです。
IP アドレスは、ネットワークの中の住所にあたる番号です。ネットワークとは、コンピューターどうしがデータをやり取りできるようにつないだ範囲のことで、インターネットは世界中のネットワークをつないだものです。
IP アドレスには、家や会社の中だけで使うプライベート IP アドレス(例:10.0.1.10)と、インターネットで使うパブリック IP アドレス(例:203.0.113.10)があります。「10.0.0.0/16」のような書き方は、アドレスを1つずつではなく、まとまり(範囲)で表します。この連載では、組織の中だけで使うプライベートの範囲の例として 10.0.0.0/16 を使います。
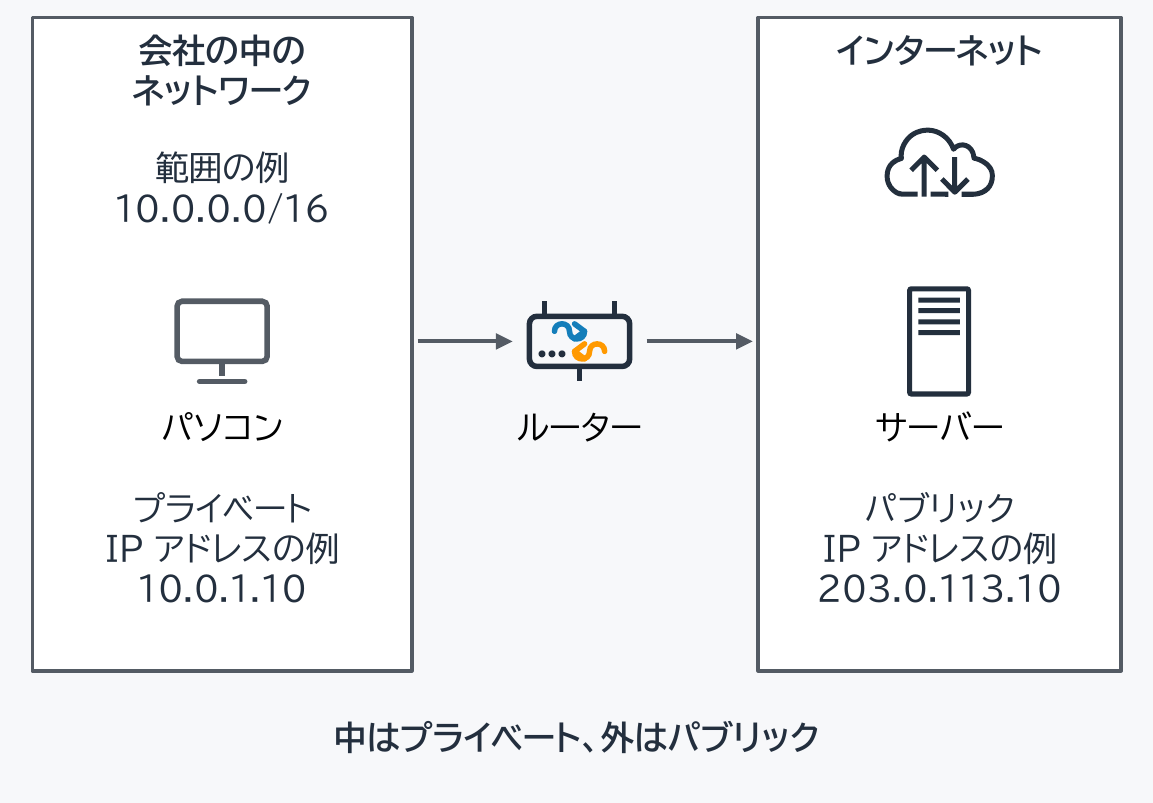
この図の見方は次のとおりです。
- 左は会社の中のネットワークで、範囲の例は 10.0.0.0/16。その中のパソコンのプライベート IP アドレスの例が 10.0.1.10
- 右はインターネットで、サーバーのパブリック IP アドレスの例が 203.0.113.10
- 会社の中からインターネットへは、ルーターを通って出る
「/16」のような、スラッシュのあとの数字は、範囲の大きさを表します。数字が大きいほど、小さな範囲になります。この連載で後に出てくるサブネットの 10.0.1.0/24 は、10.0.0.0/16 の範囲の中にある、小さな範囲です。また、10.0.0.0/16 は、家や会社の中だけで使うプライベートの範囲として決められているアドレスの中から選んだ例です。203.0.113.10 は、説明に使うための例のアドレスで、実際のサーバーのものではありません。
この節の要点です。
- IP アドレスは住所にあたる番号
- 中はプライベート、外はパブリック
- 10.0.0.0/16 は範囲の書き方(例)
ルーティングとゲートウェイ
次は、ネットワークの間でデータを送る仕組みです。
ネットワークの間でデータを送るとき、宛先を見て次の送り先を決めることをルーティングといい、その案内の表をルートテーブル、表の1行を経路といいます。ゲートウェイは、ネットワークの出入り口です。
身近な例は、家の Wi-Fi のルーターです。家の中の機器は、宛先が家の外なら、出入り口であるルーターにデータを渡します。ルーターは案内の表を見て、宛先に近い次の送り先を選び、そこへデータを送り出します。宛先が家の中なら、外へは出さずにそのまま届けます。AWS の中のネットワークでも、同じ考え方でデータの行き先が決まります。
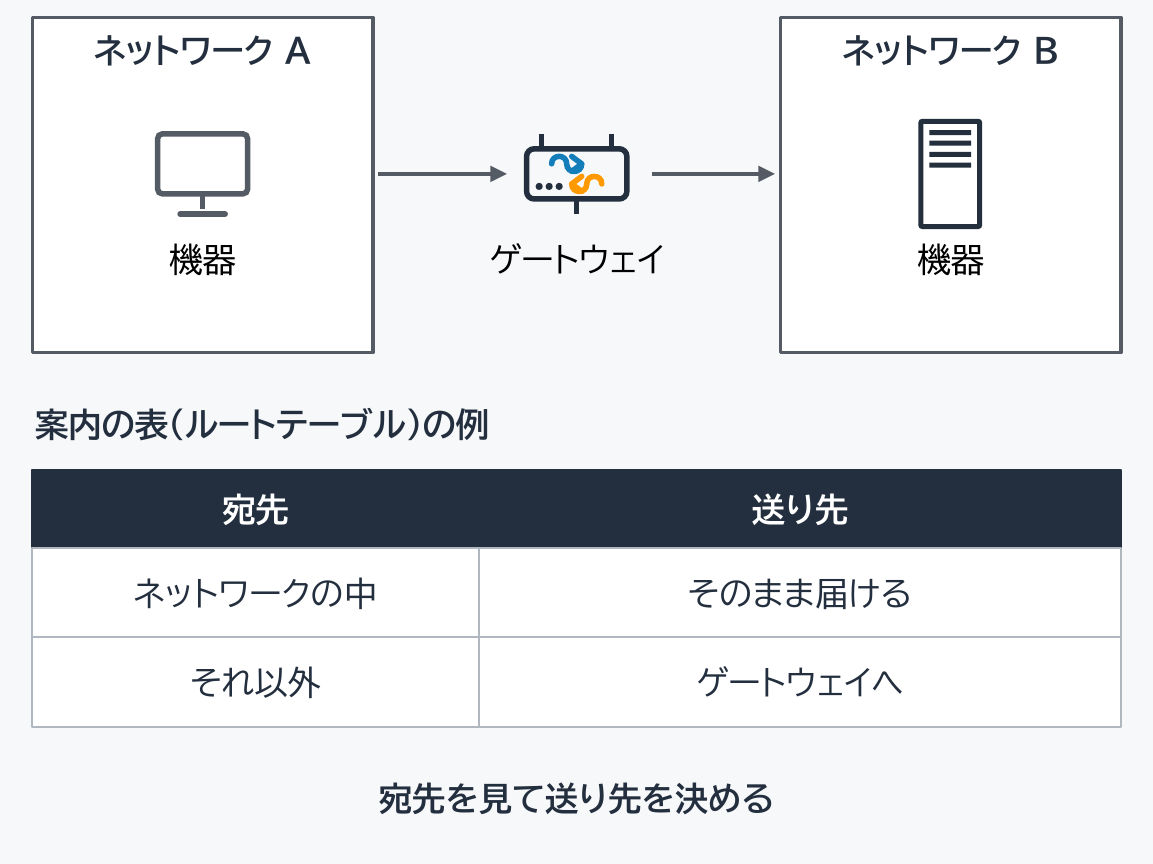
この図の表は、次のとおりです。
| 宛先 | 送り先 |
|---|---|
| ネットワークの中 | そのまま届ける |
| それ以外 | ゲートウェイへ |
この節の要点です。
- ルーティングは宛先を見て送り先を決める
- ルートテーブルは宛先と送り先の表
- ゲートウェイはネットワークの出入り口
この「ルートテーブル」と「経路」は、第06回②で、サブネットがパブリックかプライベートかを決める言葉として出てきます。この記事の表の書き方を、そのとき思い出してください。
ポートとプロトコル
最後の言葉は、プロトコルとポートです。
プロトコルは、通信の決まりです。Web サイトを見るときは、暗号化した Web の通信である HTTPS という決まりを使います。サーバーを管理するための接続には、SSH という決まりがあります。
ポートは、1台のサーバーの中にあるサービスごとの窓口の番号です。HTTPS は 443、SSH は 22 がよく知られた番号です。IP アドレスでどのサーバーに届くかが決まり、ポート番号でサーバーの中のどの窓口に入るかが決まります。このあと説明するセキュリティグループは、この番号を使って、どの通信を通すかを決めます。
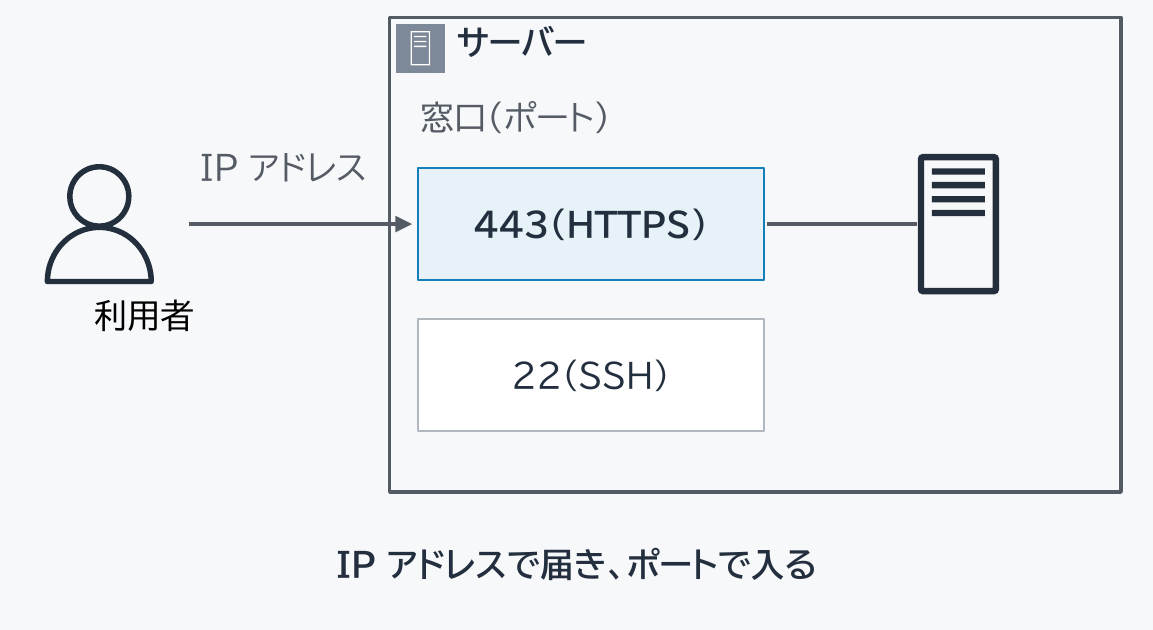
この節の要点です。
- プロトコルは通信の決まり
- ポートはサーバーの窓口の番号
- 443 は HTTPS、22 は SSH(例)
この回のサービスの地図
言葉がそろったところで、この回に出てくるサービスの地図を見ておきます。
| この回の章 | サービス | 一行の説明 |
|---|---|---|
| VPC の仕組み | Amazon VPC ◎ | AWS の中に作る自分専用のネットワーク |
| VPC の外とつなぐ | AWS Transit Gateway ○ | たくさんの VPC とオンプレミスを1か所でつなぐ |
| VPC の外とつなぐ | AWS PrivateLink ○ | インターネットを通らずに AWS のサービスへつなぐ |
| VPC の外とつなぐ | AWS Site-to-Site VPN ◎/AWS Client VPN ◎ | 拠点と VPC を暗号化してつなぐ/端末から VPC へつなぐ |
| VPC の外とつなぐ | AWS Direct Connect ◎ | インターネットを通らない専用の接続でつなぐ |
| 名前解決と配信 | Amazon Route 53 ◎ | DNS(名前から IP アドレスを調べる) |
| 名前解決と配信 | Amazon CloudFront ◎ | エッジロケーションのキャッシュから速く配信する |
| 名前解決と配信 | AWS Global Accelerator ○ | 固定の IP アドレスから AWS のネットワークで速く届ける |
補足:◎は仕組みまで、○は用途を1行で説明する印です(第01回④の「深さの印」の節)。オンプレミスは、自社の建物やデータセンターに置き、自社で持つ設備です。拠点は事務所・店舗・工場などの場所で、VPN は、インターネットの上に暗号化した通り道を作ってつなぐ仕組みです。エッジロケーションは、利用者の近くにある AWS の拠点です(第03回②の「エッジロケーション」の節)。試験ガイドの同じ分類にある Amazon API Gateway は、第04回④で扱いました。
表の「この回の章」は、この回の3つのグループです。どの記事で扱うかは、次のとおりです。
- VPC の仕組み:第06回②(VPC・サブネット・インターネットゲートウェイ・NAT ゲートウェイ・ルートテーブル)と、第06回③(セキュリティグループ・ネットワーク ACL・VPC フローログ)
- VPC の外とつなぐ:第06回④(Transit Gateway・PrivateLink)と、第06回⑤(Site-to-Site VPN・Client VPN・Direct Connect)
- 名前解決と配信:第06回⑥(Route 53)と、第06回⑦(CloudFront・Global Accelerator)
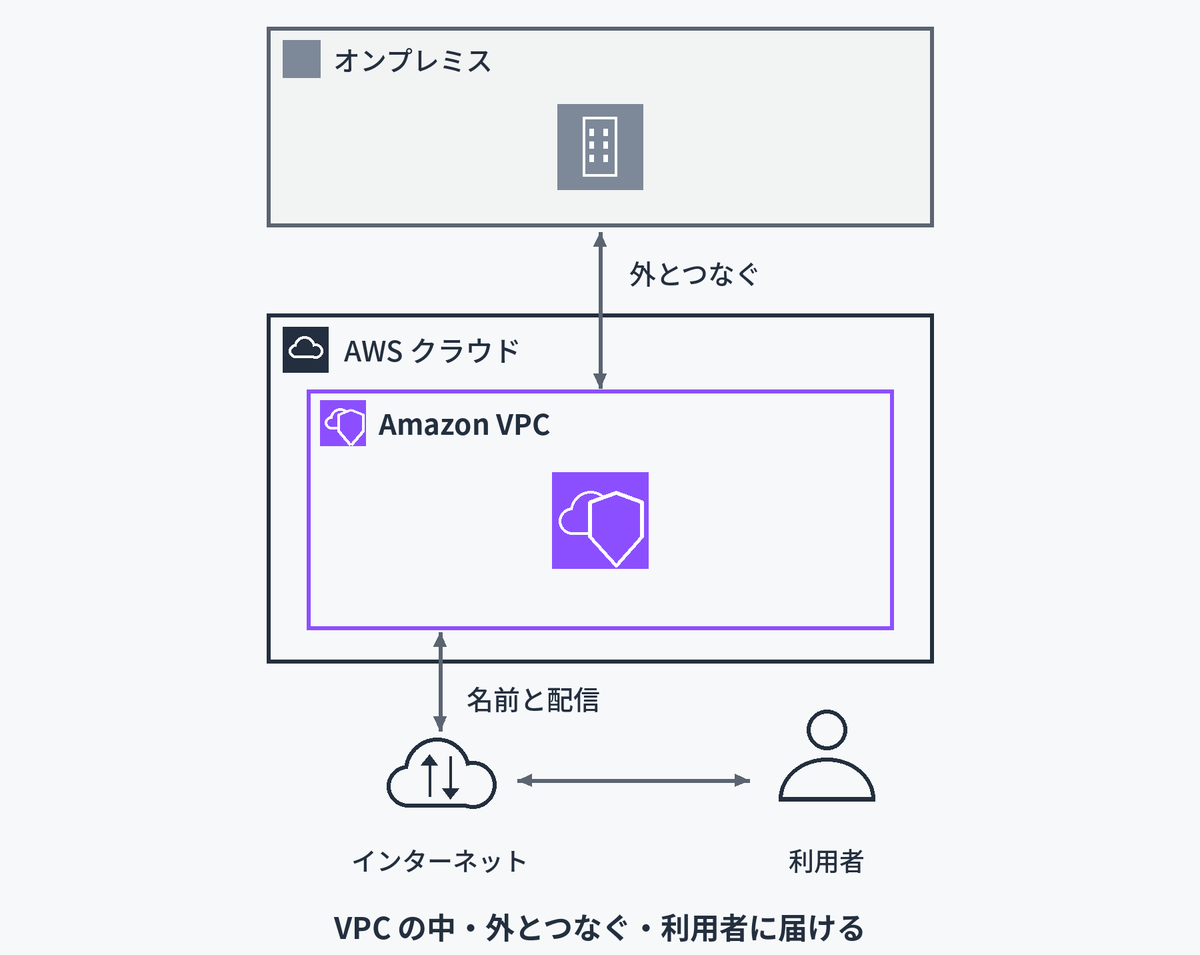
この図は、VPC の中、VPC の外とつなぐもの、利用者に届けるもの、の3つの位置関係を表します。
- 真ん中は AWS クラウドの中の VPC
- 上にオンプレミスがあり、VPC とは「外とつなぐ」ものでつなぐ
- 下にインターネットと利用者があり、VPC とは「名前と配信」のものでつなぐ
この節の要点です。
- 9つのサービス(表では Site-to-Site VPN と Client VPN を1行にまとめて8行)を、「VPC の仕組み」「VPC の外とつなぐ」「名前解決と配信」の3つのグループで見る
- ◎ は仕組みまで、○ は用途を1行で
- Site-to-Site VPN は拠点と VPC を、Client VPN は端末から VPC を、暗号化してつなぐ
考えてみよう
- 家の Wi-Fi のルーターを例に、「ゲートウェイ」「ルートテーブル」「経路」がそれぞれ何にあたるか、自分の言葉で説明してみてください
- 「10.0.1.10」と「203.0.113.10」は、どちらがプライベート IP アドレスで、どちらがパブリック IP アドレスの例でしょうか。使われる場所の違いも添えて説明してみてください
- 「IP アドレスで届き、ポートで入る」とはどういうことか、ある EC サイトの会社の Web サーバーを例に説明してみてください
ヒント:1 は「ルーティングとゲートウェイ」の節、2 は「IP アドレスとネットワークの範囲」の節、3 は「ポートとプロトコル」の節を見直してください。
まとめ
- IP アドレスはネットワークの中の住所にあたる番号。家や会社の中だけで使うのがプライベート、インターネットで使うのがパブリック。「10.0.0.0/16」のような書き方は、まとまり(範囲)を表す
- ルーティングは、宛先を見て次の送り先を決めること。その案内の表がルートテーブルで、表の1行が経路。ゲートウェイはネットワークの出入り口
- プロトコルは通信の決まり(HTTPS・SSH など)、ポートはサーバーの中の窓口の番号(HTTPS は 443、SSH は 22)。IP アドレスで届き、ポートで入る
- この回のサービスは3つのグループ。VPC の仕組み(Amazon VPC)、VPC の外とつなぐ(Transit Gateway・PrivateLink・Site-to-Site VPN・Client VPN・Direct Connect)、名前解決と配信(Route 53・CloudFront・Global Accelerator)
- ◎ は仕組みまで、○ は用途を1行で。VPC・Site-to-Site VPN・Client VPN・Direct Connect・Route 53・CloudFront が ◎、Transit Gateway・PrivateLink・Global Accelerator が ○
次は、第06回②で、AWS の中の自分専用のネットワークである Amazon VPC と、サブネット・インターネットゲートウェイ・NAT ゲートウェイ・ルートテーブルを扱います。
連載「AWS クラウドプラクティショナー試験対策講座」
全回の目次と、読む順番・目的別の読み方は、AWS クラウドプラクティショナー試験対策講座の入口のページにまとめています。
この記事を含むまとまり(第06回 ネットワーク(①〜⑧)):
- 第06回① ネットワークの基本(この回のねらい・この講座について・前の回の振り返り・IP アドレスとネットワークの範囲・ルーティングとゲートウェイ・ポートとプロトコル・この回のサービスの地図)(この記事)
- 第06回② VPC とサブネット(Amazon VPC とは・サブネット・パブリックサブネットとプライベートサブネット・インターネットゲートウェイ・NAT ゲートウェイ・ルートテーブル)
- 第06回③ セキュリティグループとネットワーク ACL(セキュリティグループ・ネットワーク ACL・2つの違い・VPC フローログ・VPC の全体を見る)
- 第06回④ VPC の外とつなぐ(つなぐ先は3つ・AWS Transit Gateway・AWS PrivateLink・オンプレミスとつなぐ方法)
- 第06回⑤ VPN と Direct Connect(AWS Site-to-Site VPN・AWS Client VPN・AWS Direct Connect・VPN と Direct Connect の比べ方)
- 第06回⑥ DNS と Route 53(DNS とドメイン名・Amazon Route 53・Route 53 のルーティングの方法)
- 第06回⑦ CloudFront と Global Accelerator(エッジロケーションとキャッシュ・Amazon CloudFront・CloudFront の使いどころ・AWS Global Accelerator・CloudFront と Global Accelerator の違い)
- 第06回⑧ 第06回のまとめ(この回の見分け方・要点・参考資料・次の回の予告)
コメント