「うちにも仮想化基盤があるので、もうクラウドと同じではないのですか?」
「AWSの画面には項目が多すぎて、どこから学べばいいのか分かりません」
クラウドは、サーバー・ストレージ・ネットワーク・認証・データベース・監視といった、オンプレミスで扱ってきた仕組みが「サービス」になったものです。仕組みを知っていれば、設定画面の項目の意味はすぐ分かります。逆に、仕組みを知らずにサービスの名前だけを覚えると、設計の判断ができません。仕組みは同じで、変わるのは名前と操作です。
連載「クラウド入門」は、「オンプレミスで学んだ概念が、クラウドでは何に当たるか」を軸に、AWSの主要なサービスを制限値・料金の構造・設定例まで具体的に扱い、要所でAzureでの呼び方を添える全14回の連載です。このページは、その入口として、各回の内容と読む順番をまとめています。
この連載で分かること
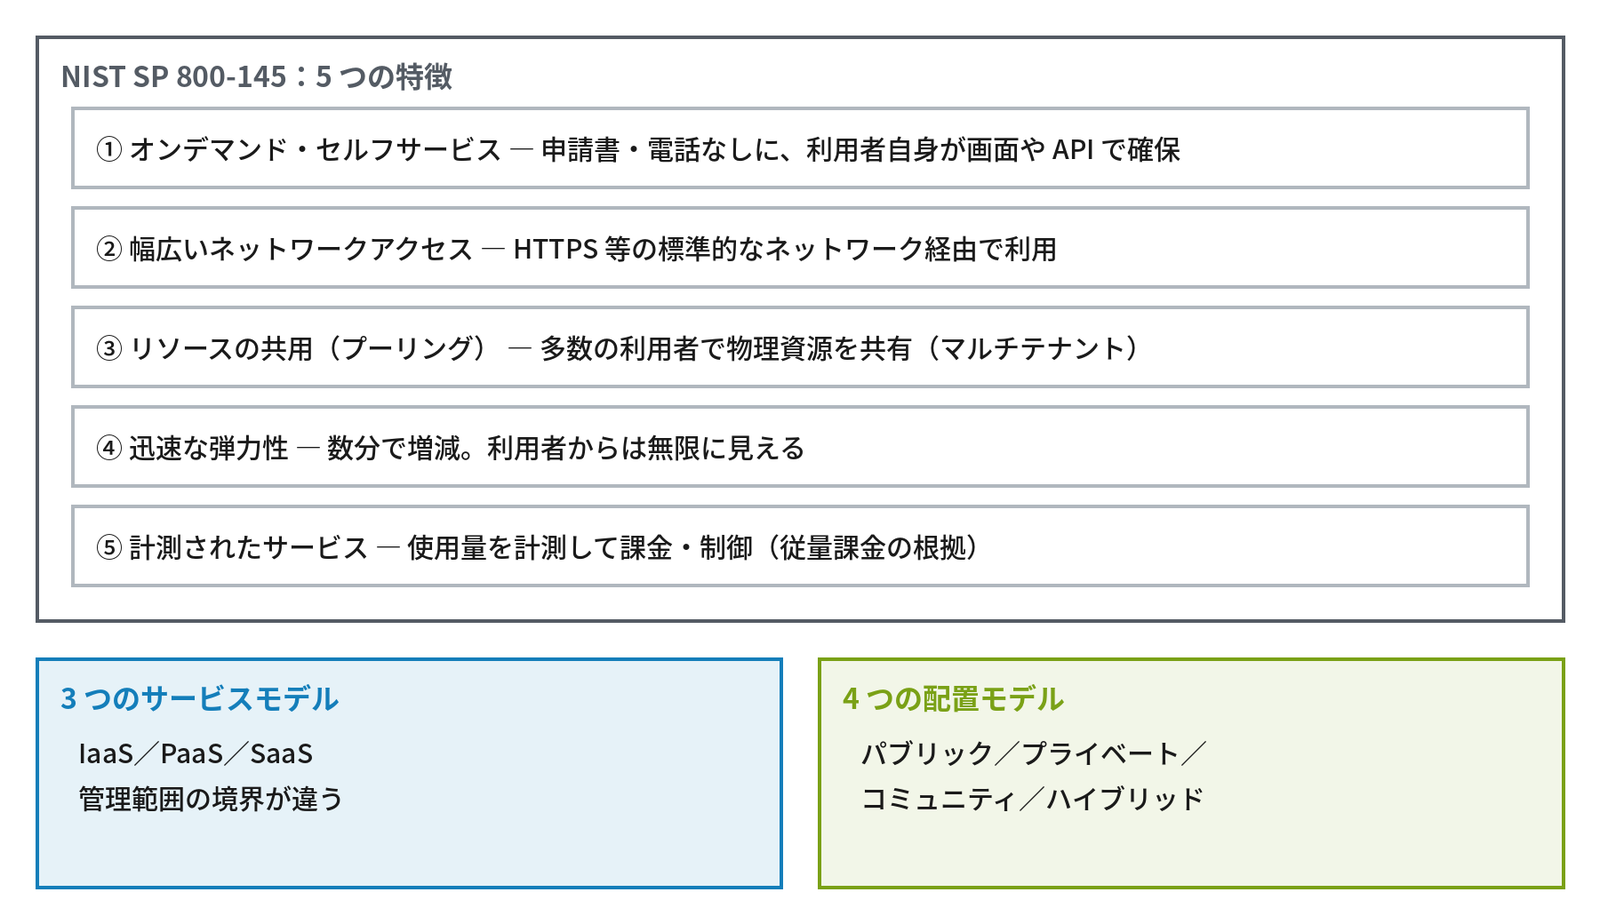
- クラウドの本質:NISTの5つの特徴、IaaS・PaaS・SaaS、責任共有モデル、配置モデル、移行の7R、仮想化基盤との違い
- AWSの全体像:リージョンとAZ、アカウントとルートユーザー、操作の手段(コンソール・CLI・IaC)、料金の構成と無料利用枠
- 計算・保存・つなぐ:EC2・Auto Scaling・ELB・コンテナ・Lambda、S3・EBS・EFS・FSx、VPC・SG・NACL・Route 53・VPN・Direct Connect・CloudFront
- 守る・データを持つ:IAMとポリシーの評価、STS、Organizations、KMS、Secrets Manager、ACM、GuardDuty・WAF、RDS・Aurora・DynamoDBと可用性・DR
- 運用とコスト:CloudWatch・CloudTrail・Config・Systems Manager、タグ、データ転送料金、Budgets、Control Tower、IaC
- 設計の判断の軸:Well-Architectedの6つの柱とトレードオフ、Azureとの対応表、オンプレのテーマとAWSの対応
数値・上限・料金は2026年9月時点のもので、料金は東京リージョン(ap-northeast-1)の例です。
こんな人に向いています
- オンプレミスのサーバーやネットワークの仕事を経験し、クラウドを「知っている仕組みが何に当たるか」で学びたい人
- AWSの設定画面の項目を、意味を分かった上で選べるようになりたい人
- 責任共有モデル・コスト・セキュリティの落とし穴を、使い始める前に知っておきたい人
- Azureの担当者とも同じ語彙で会話したい人(要所にAzureとの対応を載せています)
学ぶ順番
全14回を、4つのまとまりに分けています。初めての人は第1回から順に読むのがおすすめです。1回の記事は18分前後で読めます(全部で約4時間15分)。
クラウドの考え方とAWSの全体像(第1〜2回)
- 第1回 クラウドとは(定義・歴史・責任分界)
NISTの定義と5つの特徴、オンプレとの比較、IaaS・PaaS・SaaS、責任共有モデル、配置モデル、移行の7R、仮想化基盤との違い。 - 第2回 AWSの全体像
リージョン・AZ・AZ ID、エッジロケーションとLocal Zones、アカウントとルートユーザー、CLI・IaC、ARN、料金の構成と無料利用枠、Azureとの対応。
計算・保存・つなぐ(第3〜7回)
- 第3回 コンピューティング 前編(EC2・Nitro・インスタンスタイプ・AMI・IMDS)
EC2とNitro・Graviton、インスタンスタイプの読み方とファミリー、AMIと起動テンプレート、EBSとインスタンスストア、Session Manager、IMDSv2。 - 第4回 コンピューティング 後編(課金と購入オプション・Auto Scaling・ELB・コンテナ・Lambda)
停止と課金の関係、RI・Savings Plans・スポット、Auto Scaling、ELB、ECS・EKS・Fargate、Lambda、使い分けとAzureとの対応。 - 第5回 ストレージ
S3のストレージクラス・アクセス制御・データ保護、EBSのボリュームタイプとスナップショット、EFS・FSx・AWS Backup、データ移行のサービス。 - 第6回 ネットワーキング 前編(VPC・サブネット・SG・NACL)
VPCとCIDR設計、サブネットとルートテーブル、IGW・NATゲートウェイ、Elastic IP・IPv6・ENI、セキュリティグループとネットワークACL。 - 第7回 ネットワーキング 後編(DNS・接続・Route 53・CloudFront)
Route 53 ResolverとVPCエンドポイント、ピアリングとTransit Gateway、サイト間VPNとDirect Connect、Route 53、CloudFront、Flow Logs。
守る・データを持つ(第8〜10回)
- 第8回 IAMとセキュリティ 前編(IAM・ポリシー・STS・ID連携・Organizations)
IAMのユーザー・グループ・ロールとポリシー、評価の順序、ルートユーザーとMFA、STSとAssumeRole、Identity Center、Directory Service、Organizations・SCP。 - 第9回 IAMとセキュリティ 後編(KMS・シークレット・ACM・検知と防御)
KMSとエンベロープ暗号化、暗号化の実践、Secrets ManagerとParameter Store、ACM、GuardDuty・Security Hub、WAF・Shield・Network Firewall。 - 第10回 データベース
マネージドDBの考え方、RDSとマルチAZ、リードレプリカ、Aurora、DynamoDB、ElastiCache・Redshift・Athena、RDBとNoSQLの使い分け、DR。
運用して設計する(第11〜14回)
- 第11回 運用・監視・コスト 前編(CloudWatch・CloudTrail・Config・SSM)
CloudWatchのメトリクス・Logs・エージェント・アラーム、SNSとEventBridge、CloudTrail、AWS Config、Systems Manager、監視の考え方の変化。 - 第12回 運用・監視・コスト 後編(タグ・転送料金・コスト管理・Control Tower・IaC)
タグ運用、データ転送料金、Cost Explorer・Budgets、コストのつまずき、Control Tower、IaC、運用のつまずき、Azureとの対応。 - 第13回 Well-Architectedフレームワーク
Well-Architectedの6つの柱と設計原則、柱どうしのトレードオフ、Well-Architected Toolでのレビュー、Azure・Google Cloudとの比較。 - 第14回 これまでのテーマとAWSの対応・まとめ
DNS・証明書・NTP・syslog・SSH・LDAP・Kerberos・DHCPなどオンプレのテーマがAWSで何に当たるかの対応表、連載の振り返り、学習の進め方。
目的別の読み方
全部を読む時間が無いときは、困っていることに近い回から読んでください。
| 困っていること・知りたいこと | まず読む回 |
|---|---|
| 「AWSを使えば安全」と言えるのか、どこまでが自分の責任かを知りたい | 第1回(責任共有モデル)→ 第9回 |
| 作ったサーバーに通信がつながらない | 第6回 → 第7回(ネットワークのよくあるつまずき) |
| 請求が思ったより高い・コストを抑えたい | 第4回(停止と課金・購入オプション)→ 第12回 |
| IAMの権限やロール、複数アカウントの管理を理解したい | 第8回 → 第12回(Control Tower) |
| EC2・コンテナ・Lambda、RDS・DynamoDBなど、どのサービスを選ぶか迷う | 第4回 → 第10回 |
| オンプレのDNS・NTP・認証などがAWSで何に当たるかを知りたい | 第14回 |
| 構成を見直したい・設計の判断の軸が欲しい | 第13回 |
あわせて読みたい連載
クラウドの各サービスは、オンプレミスの仕組みの上に成り立っています。クラウドの知識と合わせて読むと理解が深まる連載です。
- 連載「DNS入門」:Route 53のホストゾーンとルーティングポリシー、VPCのDNS(Route 53 VPC Resolver)、Resolverエンドポイントと転送ルール、オンプレとのハイブリッド名前解決を、DNSの仕組みから詳しく解説しています
- 連載「証明書入門」:ACMとAWS Private CA、ロードバランサーでのTLS終端を、Azureとの対応も含めて取り上げています
- 連載「AWS クラウドプラクティショナー試験対策講座」:この連載で学んだ内容を、AWS認定の入門資格の試験範囲に沿って整理し直す講座です。第1回①「CLF はどんな資格か」から始まります
よくある質問
前提の知識はどのくらい必要ですか?
AWSの経験は不要で、アカウントが無くても読めます。オンプレミスのサーバーやネットワークの基本(IPアドレス、DNS、認証など)を知っていると読みやすい連載です。各回は「オンプレでは何に当たるか」を軸に説明しているので、DNSなどに不安がある場合は、連載「DNS入門」と並べて読むと理解が早まります。実際に手を動かす手順は、最終回の第14回で紹介しています。
どの回から読めばいいですか?
初めての人は第1回から順に読んでください。第1・2回でクラウドの考え方、責任共有モデル、リージョンとAZを押さえると、後の回の説明が理解しやすくなります。特定の困りごとがある人は、上の「目的別の読み方」から読み始めても構いません。
内容はいつの時点の情報ですか?
数値・上限・料金は2026年9月時点で、料金は東京リージョンの例です。クラウドの料金や仕様はよく変わるため、使う前に公式のページで確かめてください。記事を公開したあとに分かった訂正や変更は、各記事の末尾の「更新履歴」に追記しています。