「サーバーやネットワーク機器のログを1か所に集めたいのですが、何から決めればいいのでしょうか?」
「ログサーバーを作ったのに、一部の機器のログだけが届きません」
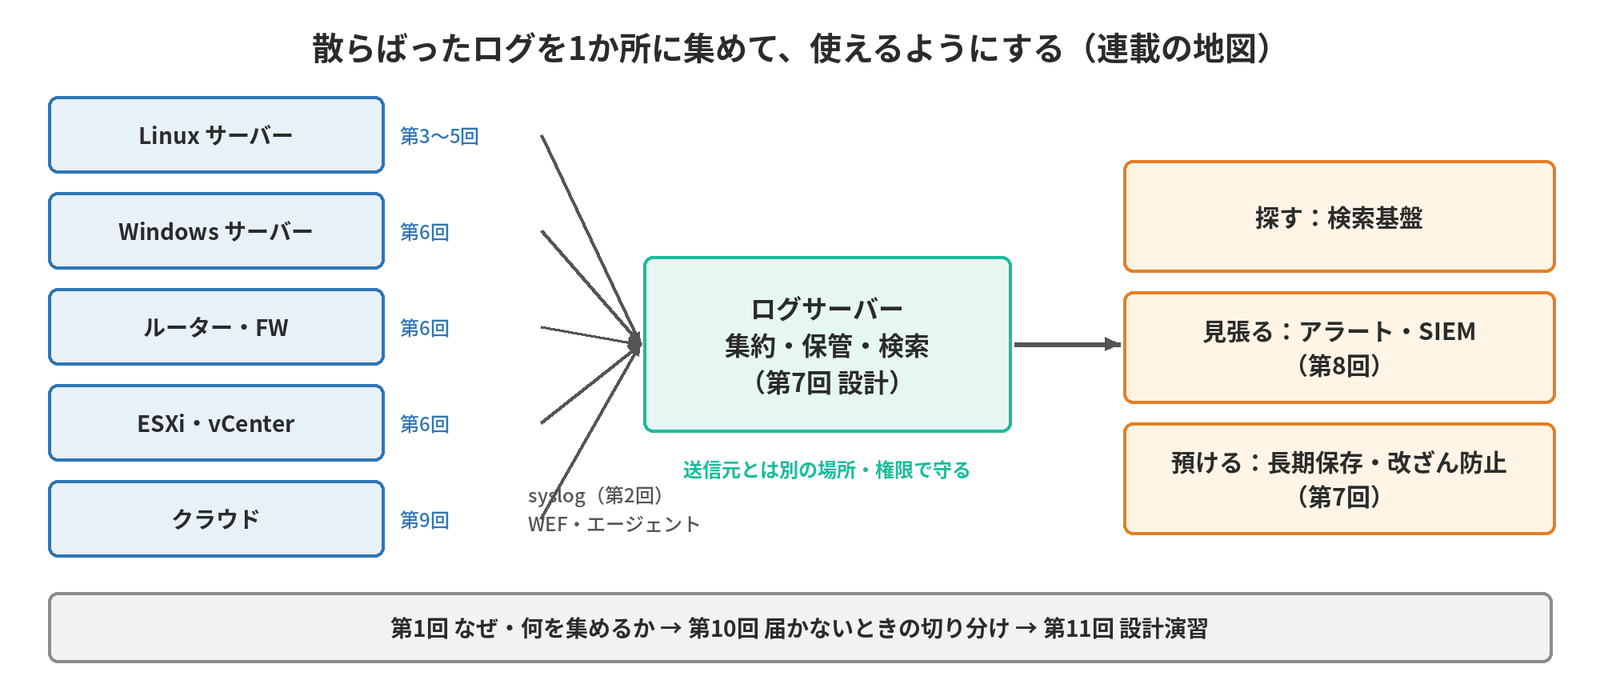
ログは、障害の原因調査、不正アクセスの追跡、監査の証跡、性能や容量の把握に使う、ほとんど唯一の手がかりです。機器の中に置いたままだと、故障や侵入者に消されたときに読めなくなり、機器ごとに見て回るので時刻の順に並べることもできません。そこで、ログを別の場所へ集めて守り、検索と監視ができるようにする仕組みが必要になります。その土台がsyslogです。
連載「syslog入門」は、なぜログを集めるのかから始め、syslogの形式と転送方式、Linux・Windows・ネットワーク機器のログ、集約基盤の設計、検索と監視、クラウドのログ、届かないときの切り分けまでを、自分で設計して運用できるところまで説明する全11回の連載です。このページは、その入口として、各回の内容と読む順番をまとめています。
この連載で分かること
- ログを集める理由と範囲:ログの4つの役割、何をどこまで集めるか、PCI DSSやISMSなどが求めること
- syslogの仕組み:Facility・Severity・PRI、RFC 3164と5424の形式、UDP・TCP・TLS・RELPの転送方式の違い
- Linux・Windows・ネットワーク機器のログ:journaldとrsyslogの連携、rsyslogの受信・転送・振り分け・TLS、Windowsのイベントログと転送(WEF)、Ciscoなどの設定
- 集約基盤の設計:4層の構成、冗長とバッファー、容量の見積もり、保存期間、改ざん防止、時刻、マスキング
- 検索・監視・クラウド:検索基盤の選び方、アラートの設計、SIEMと相関分析、AWSのログ(CloudWatch Logs・CloudTrail・VPCフローログ)とオンプレとの一元化
- 障害対応と設計:「ログが届かない」「ときどき抜ける」の切り分け、4つの設計演習
製品の版や料金などは、2026年9月時点の情報に合わせています。
こんな人に向いています
- サーバーやネットワークの仕事を始めたばかりで、ログの集め方を基礎から学びたい人
- ログサーバーを作る・見直すときに、方式・容量・保存期間・改ざん防止を根拠を持って決めたい人
- 「ログが届かない」「ときどき抜ける」障害に、自分で切り分けて対処したい人
- 監査や規格(PCI DSS・ISMSなど)で、ログの保存や管理を求められている人
学ぶ順番
全11回を、4つのまとまりに分けています。初めての人は第1回から順に読むのがおすすめです。第1〜3回で「なぜ・何を集めるか」「syslogの形式と運び方」「Linuxの中のログの流れ」を押さえると、第4回以降の設定の意味が分かります。1回の記事は11分前後で読めます(全部で約2時間)。
土台を知る(第1〜3回)
- 第1回 ログとは・なぜ集めるか
ログの4つの役割、機器に置いたままにしない理由、種類ごとの優先度、Severityで一律に切ってはいけない理由、PCI DSS・ISMS・個人情報の要求。 - 第2回 syslogの基本(2026年11月10日公開予定)
syslogの歴史とRFC、Facility・Severity・PRI、RFC 3164と5424の形式、メッセージ長、UDP・TCP・TLS・RELPの転送方式と「到達保証と暗号化は別」の考え方。 - 第3回 Linuxのログの仕組み(2026年11月11日公開予定)
journaldとrsyslogの関係、RHELとUbuntuの違い、journalctl、/var/logの主なファイル、loggerでの試し方、logrotate、auditdとの違い。
集める・送る(第4〜6回)
- 第4回 rsyslog 前編(2026年11月11日公開予定)
rsyslogの内部構成とキュー、モジュール、rsyslogd -N1での設定の検査、3つの書式、imudp・imtcpでの受信、omfwdでの転送、欠損させない仕組み。 - 第5回 rsyslog 後編(2026年11月12日公開予定)
テンプレート、フィルターと振り分け、送信元ごとのファイル、TLSと認証モード、RELP、ommailでのメール発報、ログが消えるレート制限。 - 第6回 Windows・ネットワーク機器のログ(2026年11月12日公開予定)
Windowsのイベントログと監査ポリシー、重要なイベントID、Sysmon、WEF、収集ツール、Cisco IOS・ファイアウォール・ESXi・vCenterのログ。
設計する・見張る・クラウドへ(第7〜9回)
- 第7回 ログ集約基盤の設計(2026年11月13日公開予定)
4層の構成、冗長とバッファー、容量の見積もり、保存期間の根拠、ホットとコールド、改ざん防止、時刻、マスキング、JSONの構造化ログ。 - 第8回 分析と監視・SIEM(2026年11月13日公開予定)
検索基盤の比較、何を監視するか、アラートの設計、SIEMと正規化、VPNとADの相関分析、ダッシュボード、ログの途絶の検知。 - 第9回 クラウドのログ(2026年11月14日公開予定)
AWSのログの全体像、CloudWatch Logs、CloudTrail、VPCフローログ、S3とAthena、マルチアカウント、Azureとの対応、オンプレとの一元化、コスト。
直す・設計する(第10〜11回)
- 第10回 syslogのトラブルシュート(2026年11月14日公開予定)
送信側・経路・受信側の切り分け、loggerとtcpdump、Windowsからの確認、受信側の関所、UDPの欠損とレート制限、時刻・文字化け・ディスク、連載の早見表。 - 第11回 ログ管理の設計演習(2026年11月15日公開予定)
500名の会社のログ集約、改ざん防止と1年保存、オンプレとAWSの一元検索、届かない・抜ける障害の切り分けの4問。
目的別の読み方
全部を読む時間が無いときは、困っていることに近い回から読んでください。
| 困っていること・知りたいこと | まず読む回 |
|---|---|
| ログを何のために、何を、どこまで集めるかを決めたい | 第1回 |
| ログが届かない・ときどき抜ける | 第10回 → 第5回(レート制限) |
| rsyslogで受信・転送・振り分けの設定をしたい | 第4回 → 第5回 |
| Windowsやネットワーク機器のログを集めたい | 第6回 |
| ログサーバーの容量・保存期間・改ざん防止を決めたい | 第7回 → 第1回(規制の要求) |
| ログから異常に気づく仕組みを作りたい | 第8回 |
| AWSのログを集めたい・オンプレと一元的に検索したい | 第9回 → 第11回 |
あわせて読みたい連載
ログは、時刻・暗号化・クラウドの仕組みとつながっています。ログの理解がそのまま役に立つ連載です。
- 連載「NTP入門」:機器の時刻がずれると、複数の機器のログを並べたときに原因と結果が逆に見えます。第1回の「ログ・データ・ファイルへの影響」、ネットワーク機器のログの時刻の形式をそろえる第6回、第10回の「Kerberos・証明書・ログの時刻のずれ」で扱っています
- 連載「クラウド入門」:AWSのCloudWatch Logs・CloudTrailなどの監視と記録を、クラウド全体の中で位置づけています
- 連載「証明書入門」:ログの転送をTLSで暗号化するときに必要な証明書と、送信元にも証明書を求める相互認証(mTLS)、
openssl s_clientでの接続の確かめ方は、第7回で扱っています
よくある質問
前提の知識はどのくらい必要ですか?
IPアドレス・ポート番号・UDPとTCPという言葉を聞いたことがあれば十分です。用語は出てきたところで説明しています。コマンドは、LinuxとWindows標準のPowerShellを併記しています。
どの回から読めばいいですか?
初めての人は第1回から順に読んでください。第1〜3回で全体像をつかむと、後の回の設定が理解しやすくなります。特定の困りごとがある人は、上の「目的別の読み方」から読み始めても構いません。
内容はいつの時点の情報ですか?
製品の版や料金などは2026年9月時点の情報に合わせています。syslogの基本の仕組みはほとんど変わりませんが、ログ基盤の製品や、クラウドのサービス・料金は変わることがあるため、記事の中で日付を添えています。